Configurer CMEK sur Claude Platform on AWS
Créez une clé AWS KMS dans votre compte AWS et associez-la à un espace de travail sur Claude Platform on AWS.
Si la barre latérale de votre Claude Console n’affiche pas Compte géré par AWS, suivez plutôt Configurer CMEK avec AWS KMS.
Avant de commencer
-
Les « customer-managed encryption keys » (clés de chiffrement gérées par le client), ou CMEK, sont activées pour votre organisation.
-
Dans le compte AWS qui héberge votre organisation, vous pouvez créer des clés AWS KMS et définir des stratégies de clé (
kms:CreateKeyetkms:PutKeyPolicy). -
Vous disposez du rôle Admin dans la Claude Console.
-
Le principal IAM avec lequel vous vous connectez dispose de ces autorisations :
- Se connecter :
aws-external-anthropic:AssumeConsole - Ajouter une clé :
aws-external-anthropic:RegisterKey - Afficher les clés :
aws-external-anthropic:ListKeysetaws-external-anthropic:GetKey - Associer une clé :
aws-external-anthropic:UpdateWorkspaceouaws-external-anthropic:CreateWorkspace, ainsi quekms:DescribeKey,kms:Encryptetkms:Decryptsur la clé - Choisir la clé dans une liste (facultatif) :
kms:ListKeysetkms:DescribeKey
Pour en limiter la portée, consultez Actions IAM.
- Se connecter :
-
Vous disposez d’un espace de travail auquel aucune clé n’est associée, idéalement un nouvel espace de travail, car les données existantes restent sous la clé d’Anthropic. La stratégie de clé indique son ID de compartiment.
Dans la Claude Console, ouvrez la page Conservation des données et sélectionnez l’espace de travail dans le menu déroulant en haut. Copiez l’ID de compartiment sous Clé de chiffrement. Le point de terminaison Obtenir un espace de travailAperçu disponible avec des liens vers la référence de l’API, appuyez sur Tab jusqu’à ce que le focus entre dans la carte, et sur Échap pour revenir. le renvoie sous la forme compartment_id.
Dans AWS : créer la clé
Rédiger la stratégie de clé
Cette stratégie donne au principal de service AWS aws-external-anthropic.amazonaws.com l’accès à votre clé. Utilisez uniquement le nom publié sur cette page, jamais un nom envoyé par e-mail ou par chat. Copiez la stratégie dans un éditeur de texte :
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "AccountRootAdmin",
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::<AWS_ACCOUNT_ID>:root"
      },
      "Action": "kms:*",
      "Resource": "*"
    },
    {
      "Sid": "AllowClaudePlatformOnAWSCrypto",
      "Effect": "Allow",
      "Principal": {
        "Service": "aws-external-anthropic.amazonaws.com"
      },
      "Action": ["kms:Encrypt", "kms:Decrypt", "kms:GenerateDataKey"],
      "Resource": "*",
      "Condition": {
        "StringEquals": {
          "kms:EncryptionContext:anthropic:compartment_uuid": ["<COMPARTMENT_UUID>"]
        }
      }
    },
    {
      "Sid": "AllowClaudePlatformOnAWSDescribe",
      "Effect": "Allow",
      "Principal": {
        "Service": "aws-external-anthropic.amazonaws.com"
      },
      "Action": "kms:DescribeKey",
      "Resource": "*"
    }
  ]
}
Remplacez <AWS_ACCOUNT_ID> par votre ID de compte AWS et <COMPARTMENT_UUID> par l’ID de compartiment.
La condition facultative EncryptionContext limite la clé aux espaces de travail que vous indiquez. Avant d’associer la clé à un autre espace de travail, ajoutez l’ID de compartiment de cet espace de travail et remplacez la stratégie sur la clé. Pour vous passer de la condition, supprimez le bloc Condition de la déclaration AllowClaudePlatformOnAWSCrypto. Si vous ajoutez la condition plus tard, indiquez chaque espace de travail auquel la clé est déjà associée.
Pour restreindre davantage l’accès, utilisez la stratégie de clé, et non des restrictions basées sur l’adresse IP. Ajoutez une condition aws:SourceArn aux deux déclarations du principal de service. Celle-ci autorise tous les espaces de travail de votre compte AWS :
"ArnLike": {"aws:SourceArn": "arn:aws:aws-external-anthropic:*:<AWS_ACCOUNT_ID>:workspace/*"}Pour des espaces de travail spécifiques, indiquez plutôt leurs ARN d’espace de travail complets, sous cette forme :
arn:aws:aws-external-anthropic:<REGION>:<AWS_ACCOUNT_ID>:workspace/<WORKSPACE_ID>Créer la clé
Créez la clé dans le compte AWS qui héberge votre organisation, dans la même région que l’espace de travail.
Ouvrir l’assistant Create key
Ouvrez la console AWS KMS et passez à la région de la clé. Accédez à Customer managed keys et cliquez sur Create key.
Configure key
Assurez-vous que ces options sont sélectionnées :
- Key type: Symmetric
- Key usage: Encrypt and decrypt
- Advanced options > Key material origin: KMS
- Advanced options > Regionality: Single-Region key
Cliquez sur Next.
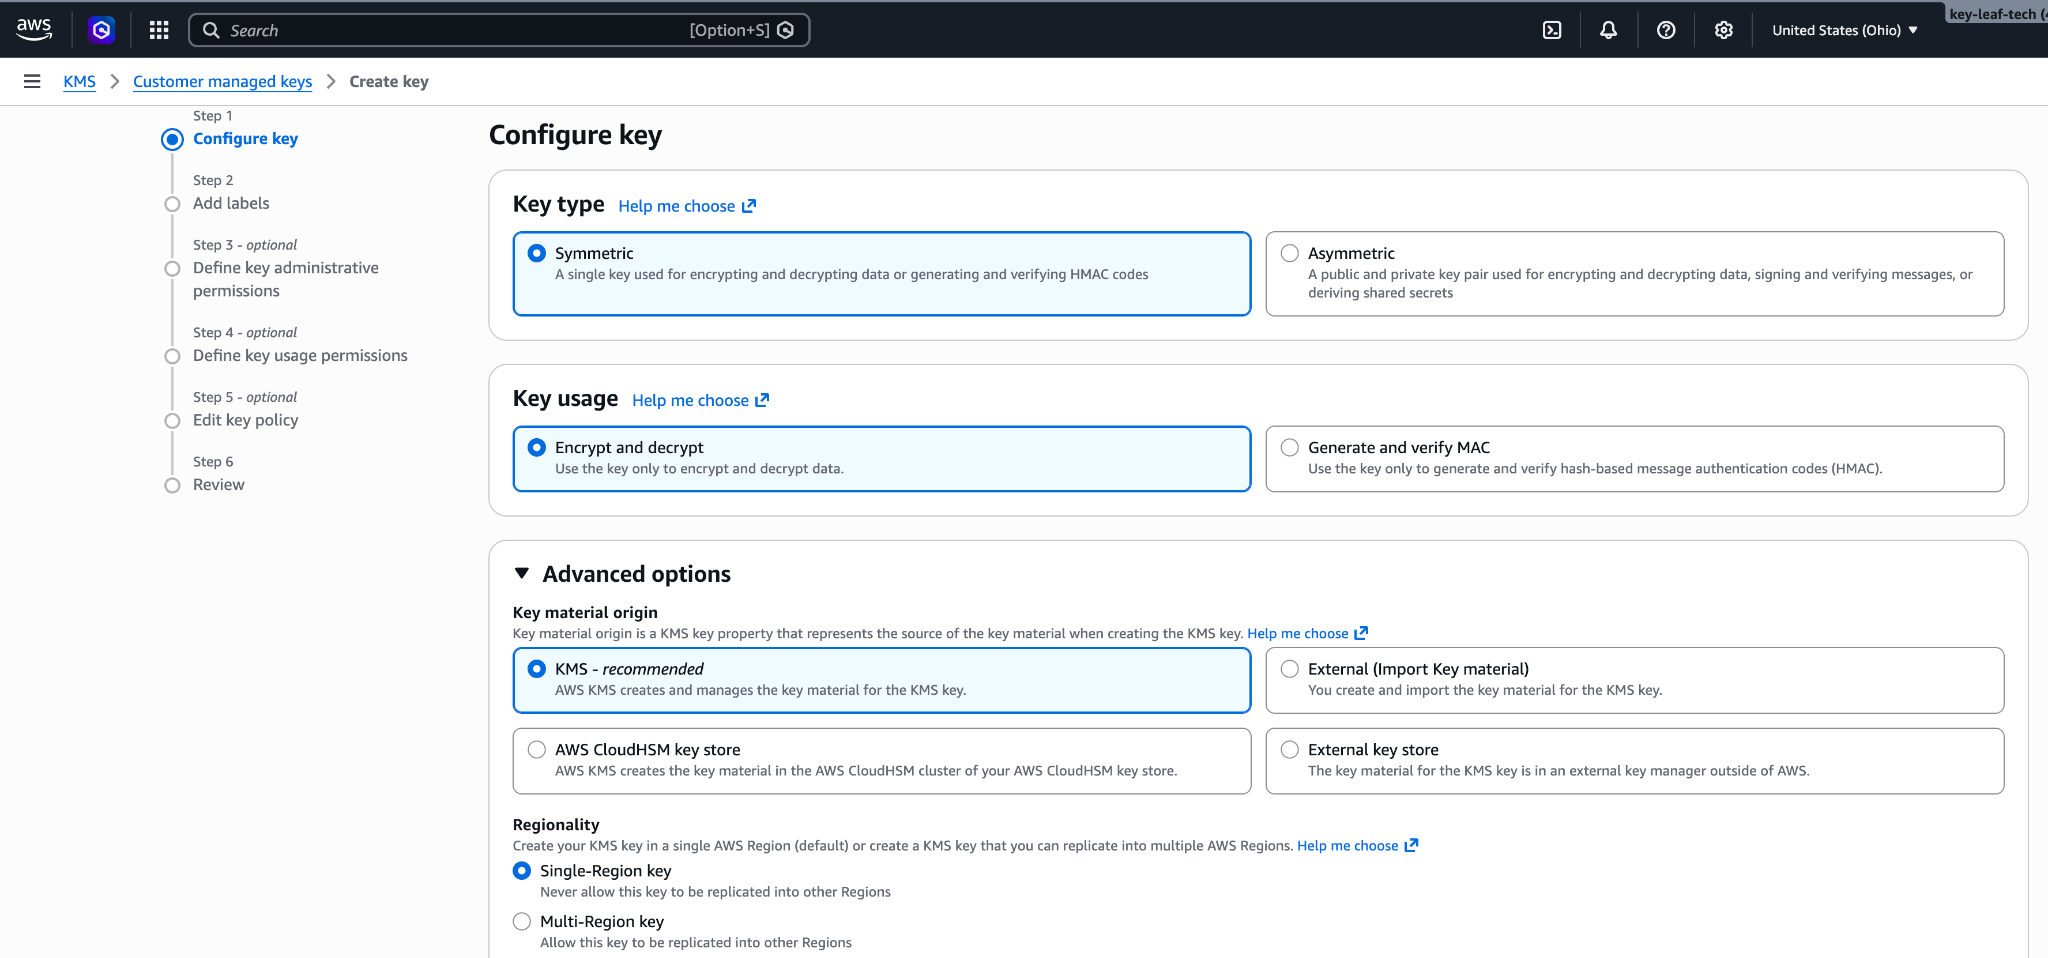
Clé symétrique, de chiffrement et de déchiffrement, à région unique. Add labels
Saisissez un Alias pour la clé, par exemple
anthropic-cmek. Cliquez sur Next.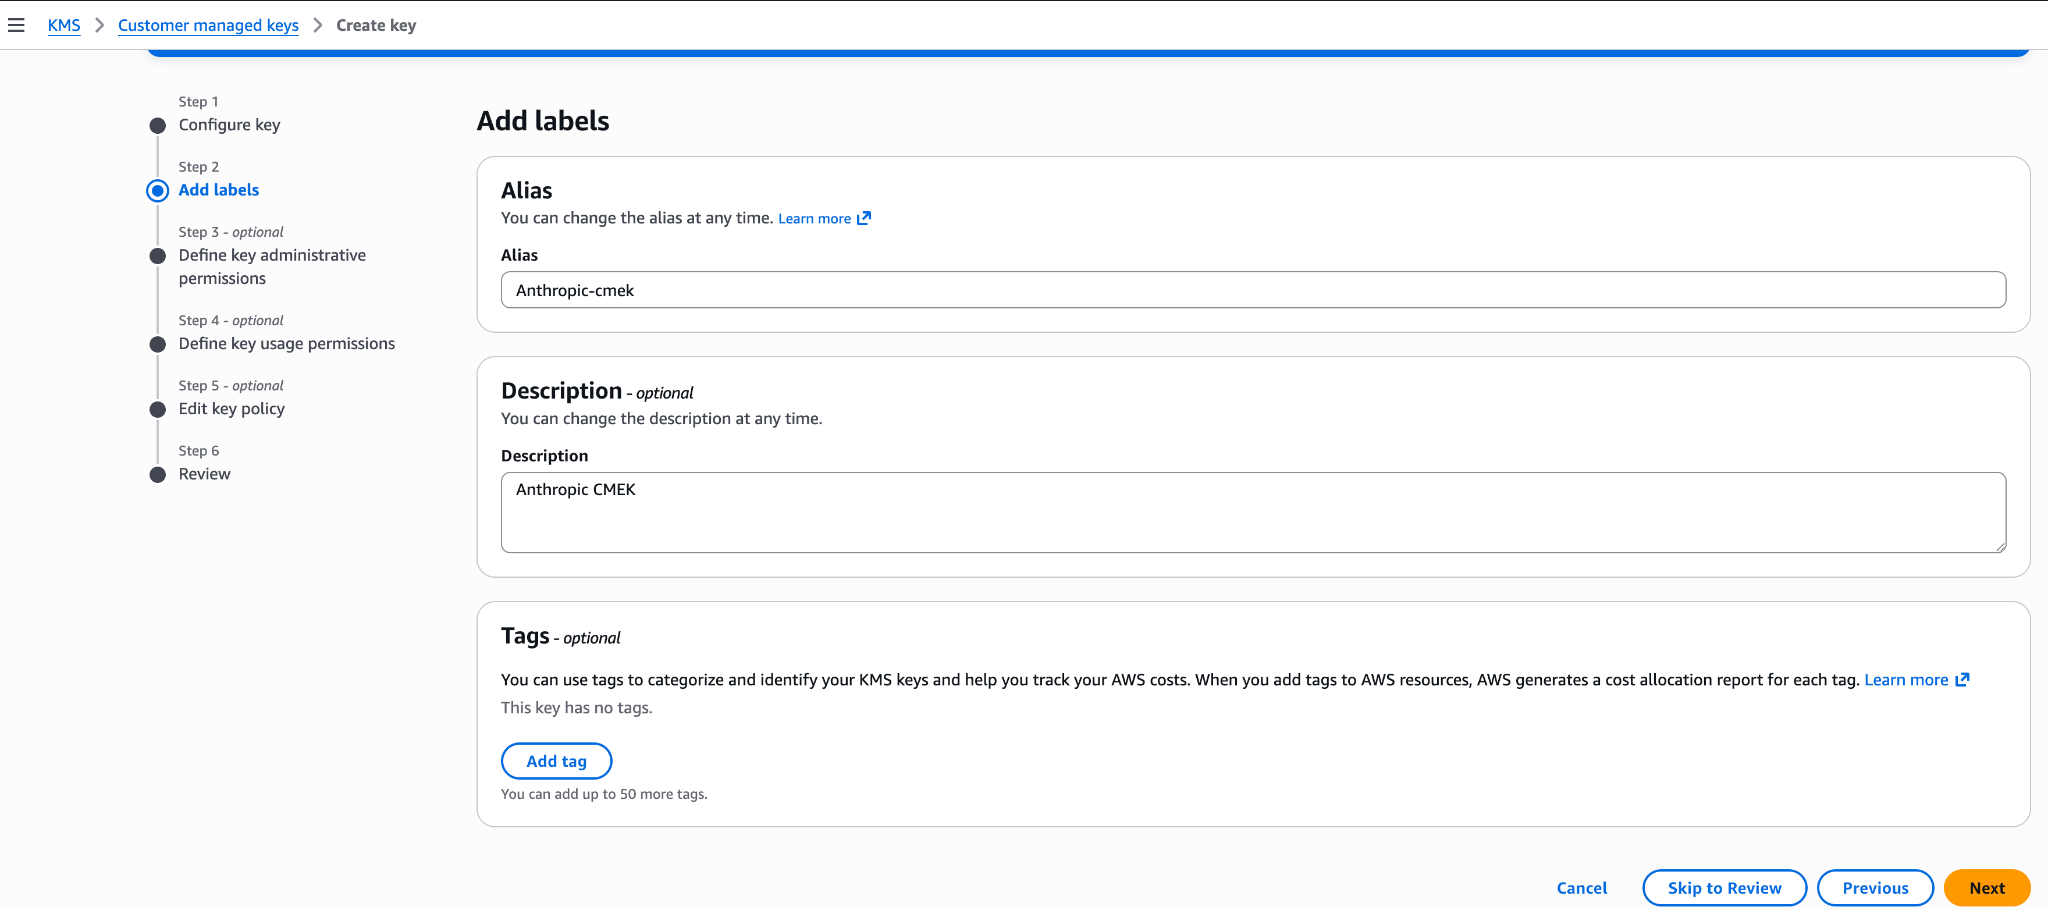
Un alias pour la clé. Define key administrative permissions
Ne sélectionnez aucun administrateur de clé. Votre stratégie de clé donne déjà à votre compte AWS un contrôle administratif complet. Cliquez sur Next.
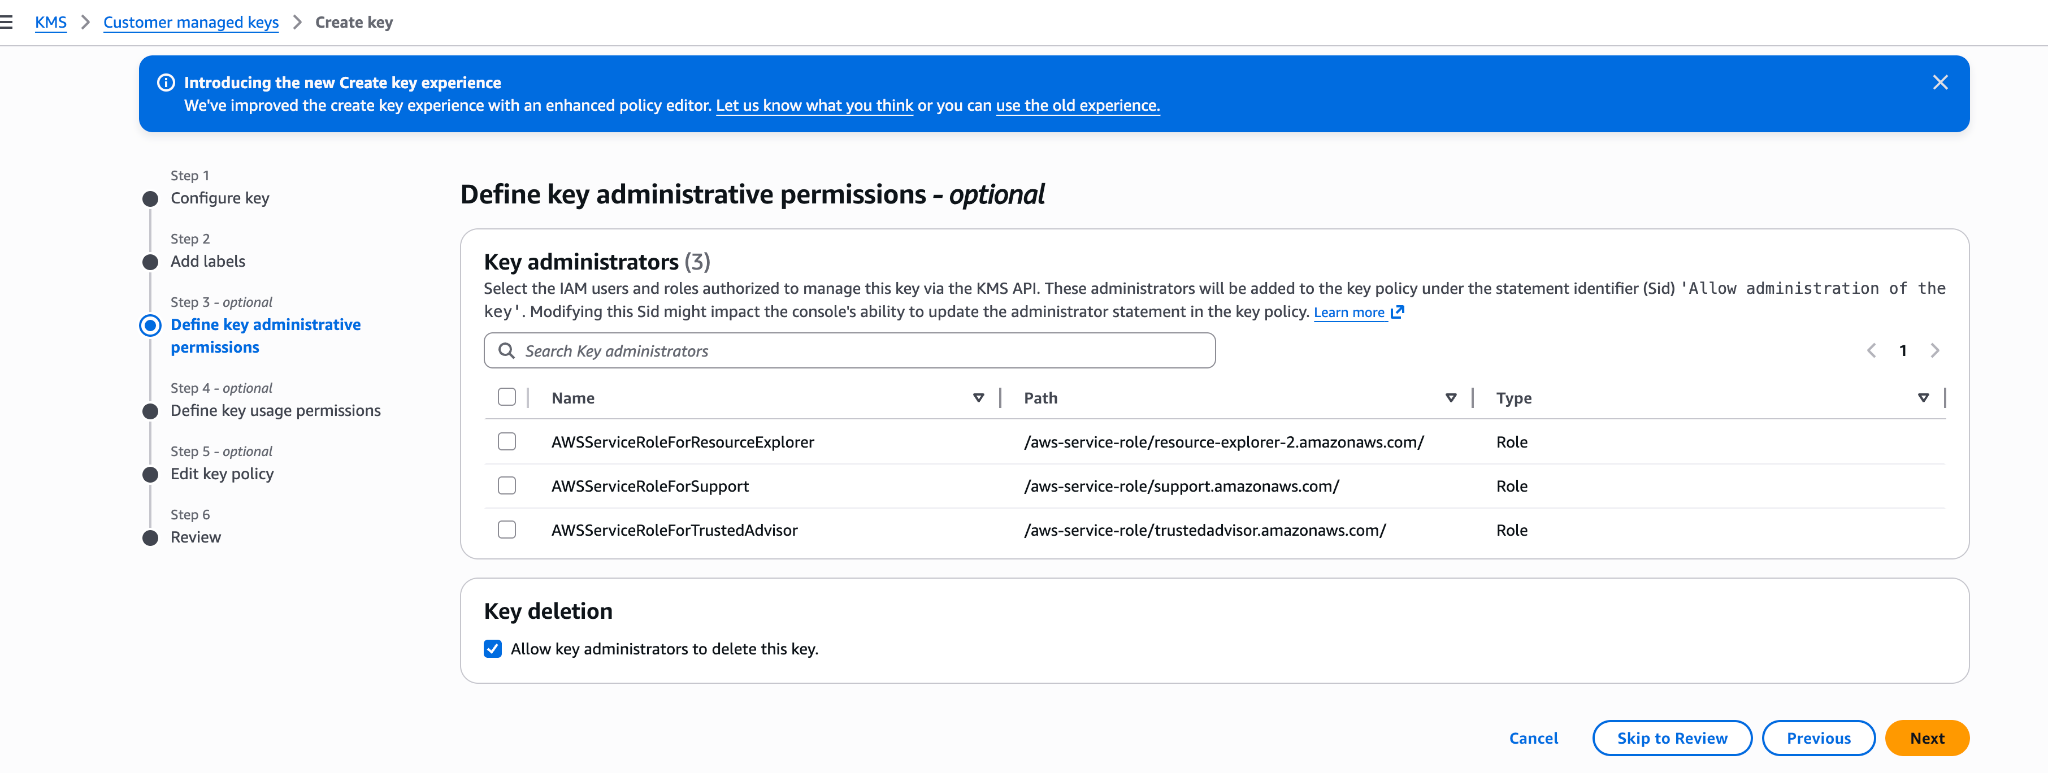
Laissez la liste des administrateurs de clé vide. Define key usage permissions
Ne sélectionnez aucun utilisateur de clé et n’ajoutez rien sous Other AWS accounts. Votre stratégie de clé accorde déjà l’accès nécessaire. Cliquez sur Next.
Edit key policy
Cliquez sur Edit. Remplacez l’intégralité de la stratégie par votre stratégie de clé, puis cliquez sur Next.
Review
Cliquez sur Finish.
Copier l’ARN de la clé
Dans Customer managed keys, ouvrez la nouvelle clé et copiez son ARN. La personne qui ajoute la clé dans Claude en a besoin.
Enregistrez votre stratégie de clé sous le nom key-policy.json, puis créez la clé. Remplacez <REGION> par la région de la clé.
aws kms create-key \
  --region <REGION> \
  --description "Anthropic CMEK" \
  --key-usage ENCRYPT_DECRYPT \
--policy file://key-policy.jsonCopiez KeyMetadata.Arn depuis la sortie. La personne qui ajoute la clé dans Claude a besoin de l’ARN.
Dans Claude : ajouter et associer la clé
Connectez-vous à la Claude Console via AWS. Pour automatiser plutôt cette partie par script, utilisez les points de terminaison répertoriés dans Actions IAM.
Ouvrir les paramètres des clés de chiffrement
Dans la Claude Console, ouvrez la section Clés de chiffrement de la page Conservation des données. Si la section n’y figure pas, sélectionnez Organisation dans le menu déroulant en haut.
Ajouter la clé
Sous Clés de chiffrement, cliquez sur Ajouter une clé et saisissez un Nom d’affichage.
Saisir l’ARN de la clé
Dans ARN de la clé KMS, sélectionnez votre clé. Si elle n’apparaît pas dans la liste, cliquez sur Saisir l’ARN manuellement et collez l’ARN. Anthropic refuse les ARN d’alias et les clés multi-Region. Cliquez sur Ajouter.
Associer la clé à un espace de travail
- En haut de la page Conservation des données, sélectionnez l’espace de travail dans le menu déroulant.
- Sous Clé de chiffrement, sélectionnez la clé et cliquez sur Enregistrer.
- Cochez la case pour confirmer que vous avez lu la documentation CMEK, puis cliquez sur Confirmer.
Vous voyez Paramètres de l’espace de travail mis à jour. Une fois que la clé prend effet, CloudTrail enregistre les appels à votre clé.
L’association vérifie la clé au moyen d’un appel de chiffrement et d’un appel de déchiffrement, de sorte qu’un problème de stratégie de clé apparaît à cette étape. Si vous obtenez une erreur d’accès KMS, consultez les causes et solutions.
Cette page vous a-t-elle été utile ?