Menyiapkan CMEK dengan AWS KMS
Buat kunci AWS KMS, berikan Anthropic akses ke kunci tersebut, dan gunakan kunci itu di Claude Platform atau Claude Enterprise.
Claude Code
Biarkan Claude Code menyiapkan fitur ini untuk Anda
/claude-api bantu saya mengonfigurasi kunci enkripsi yang dikelola pelanggan dengan AWS KMSJika sidebar Claude Console Anda menampilkan Akun dikelola oleh AWS, ikuti Menyiapkan CMEK di Claude Platform on AWS sebagai gantinya.
Sebelum Anda mulai
Di Claude:
- Kunci enkripsi yang dikelola pelanggan (CMEK) telah diaktifkan untuk organisasi Anda.
- Anda memiliki ID organisasi Anthropic Anda, yaitu UUID tanpa awalan
org_. Salin ID tersebut dari Organisasi di Claude Console, atau dari Pengaturan organisasi > Organisasi dan Akses di claude.ai. Siapa pun yang membuat kunci memerlukannya. - Anda adalah Admin organisasi di Claude Platform, atau Pemilik atau Pemilik utama di Claude Enterprise.
- Di Claude Platform, Anda memiliki workspace yang menyimpan data, idealnya workspace baru, karena data yang sudah ada tetap berada di bawah kunci milik Anthropic.
- Di Claude Enterprise, Anda mengetahui fitur mana yang dinonaktifkan atau berubah.
Di AWS:
- Anda dapat membuat kunci AWS KMS dan menetapkan kebijakan kuncinya (
kms:CreateKeydankms:PutKeyPolicy). - Setiap pembatasan IP pada akses AWS KMS mengizinkan alamat IP keluar Anthropic.
Di AWS: buat kunci
Setelah Verifikasi atau Tambahkan gagal, lihat perbaikan untuk AWS KMS.
Tulis kebijakan kunci
Kebijakan ini memberikan peran IAM Anthropic akses ke kunci Anda. Gunakan hanya ARN peran yang dipublikasikan di halaman ini, jangan pernah ARN yang dikirim melalui email atau chat. Salin kebijakan ke editor teks:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "AccountRootAdmin",
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::<AWS_ACCOUNT_ID>:root"
      },
      "Action": "kms:*",
      "Resource": "*"
    },
    {
      "Sid": "AllowAnthropicCMEKCrypto",
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::915198916910:role/anthropic-cmek-client-us"
      },
      "Action": ["kms:Encrypt", "kms:Decrypt"],
      "Resource": "*",
      "Condition": {
        "StringEquals": {
          "kms:EncryptionContext:anthropic:org_uuid": ["<ORGANIZATION_UUID>"]
        }
      }
    },
    {
      "Sid": "AllowAnthropicCMEKDescribe",
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::915198916910:role/anthropic-cmek-client-us"
      },
      "Action": "kms:DescribeKey",
      "Resource": "*"
    }
  ]
}
Ganti <AWS_ACCOUNT_ID> dengan ID akun AWS Anda dan <ORGANIZATION_UUID> dengan ID organisasi Anthropic Anda. Pertahankan kondisi kms:EncryptionContext:anthropic:org_uuid, jika tidak, verifikasi akan gagal.
Anda juga dapat membatasi kunci ke workspace tertentu dengan mencantumkan ID kompartemen workspace tersebut. Jika Anda mengganti kebijakan pada kunci yang sudah melindungi data Claude, tambahkan satu pernyataan kebijakan lagi.
Buat kunci
Anda dapat membuat kunci di region komersial AWS mana pun. Untuk latensi terendah, gunakan us-east-2.
Untuk menggunakan kunci yang sudah Anda miliki di AWS KMS, ganti kebijakan kuncinya.
Buka wizard Create key
Buka konsol AWS KMS dan beralihlah ke region untuk kunci tersebut. Buka Customer managed keys lalu klik Create key.
Configure key
Pastikan opsi-opsi berikut dipilih:
- Key type: Symmetric
- Key usage: Encrypt and decrypt
- Advanced options > Key material origin: KMS
- Advanced options > Regionality: Single-Region key
Klik Next.
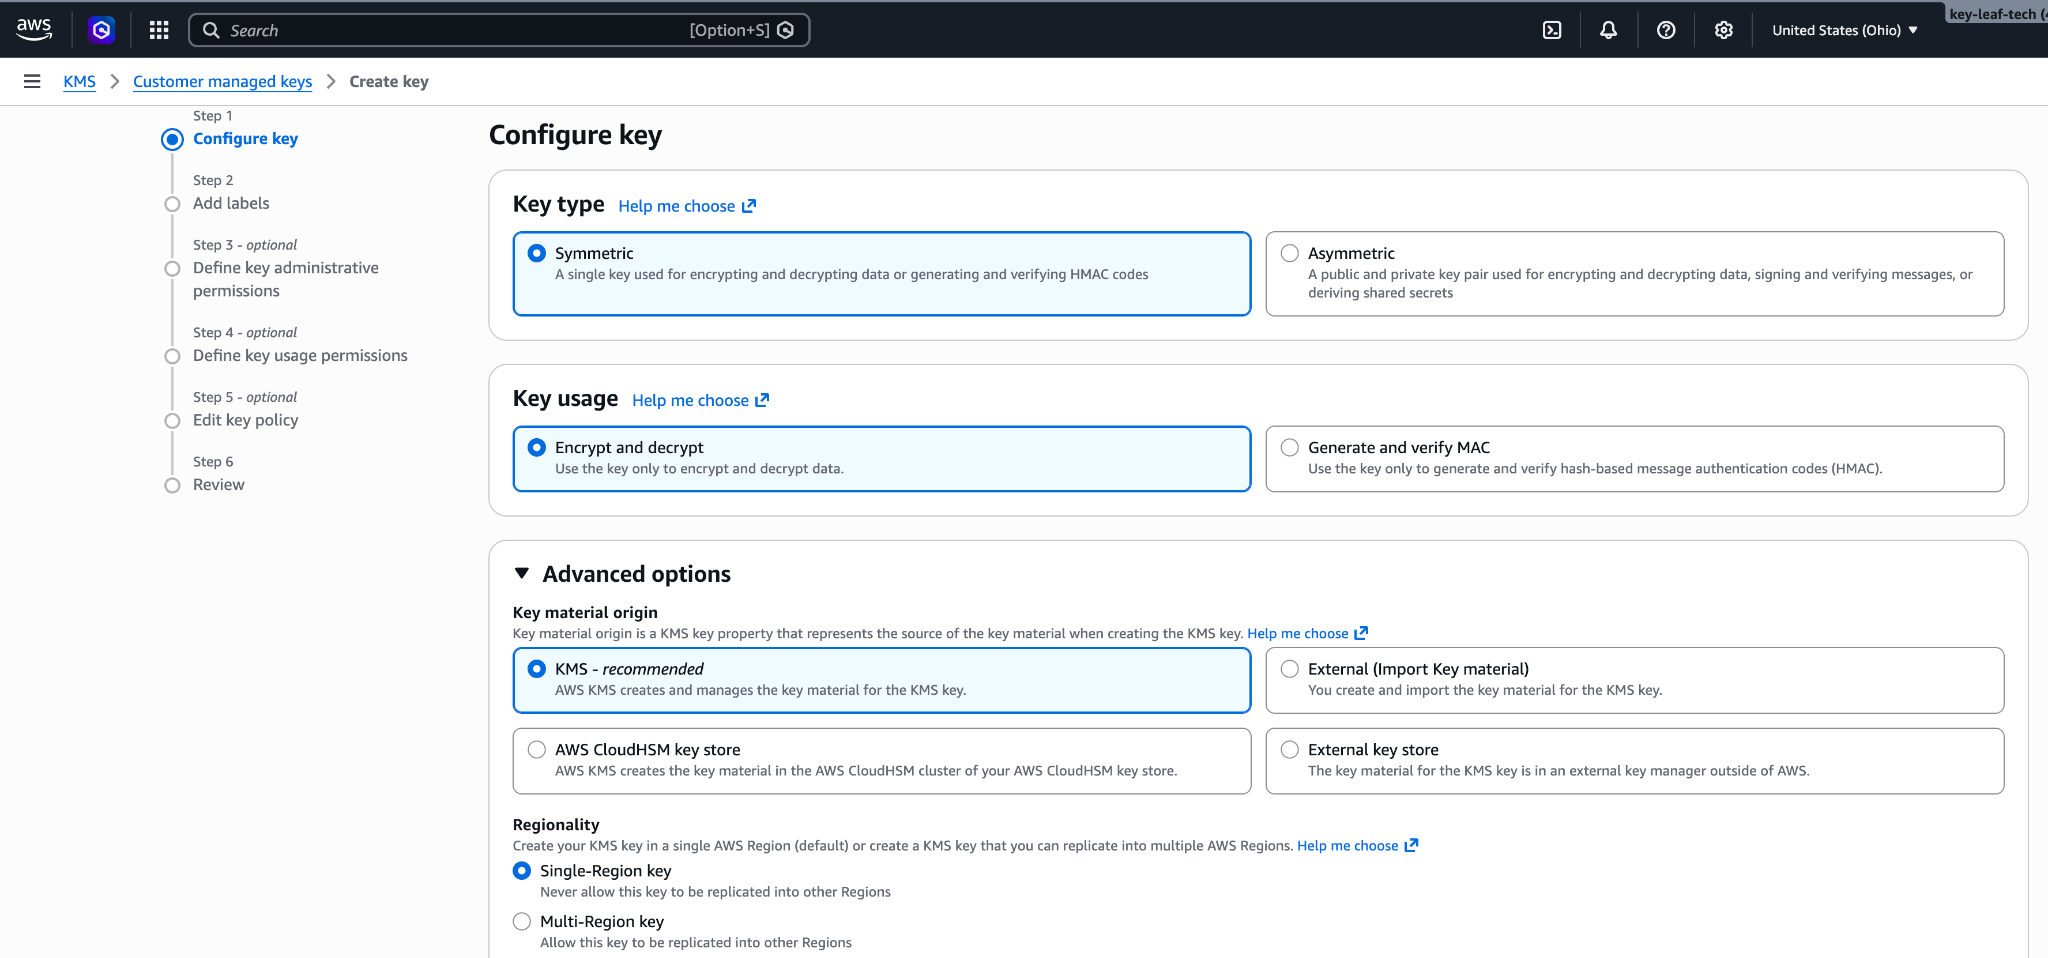
Kunci Symmetric, Encrypt and decrypt, Single-Region key. Add labels
Masukkan Alias untuk kunci tersebut, misalnya
anthropic-cmek. Klik Next.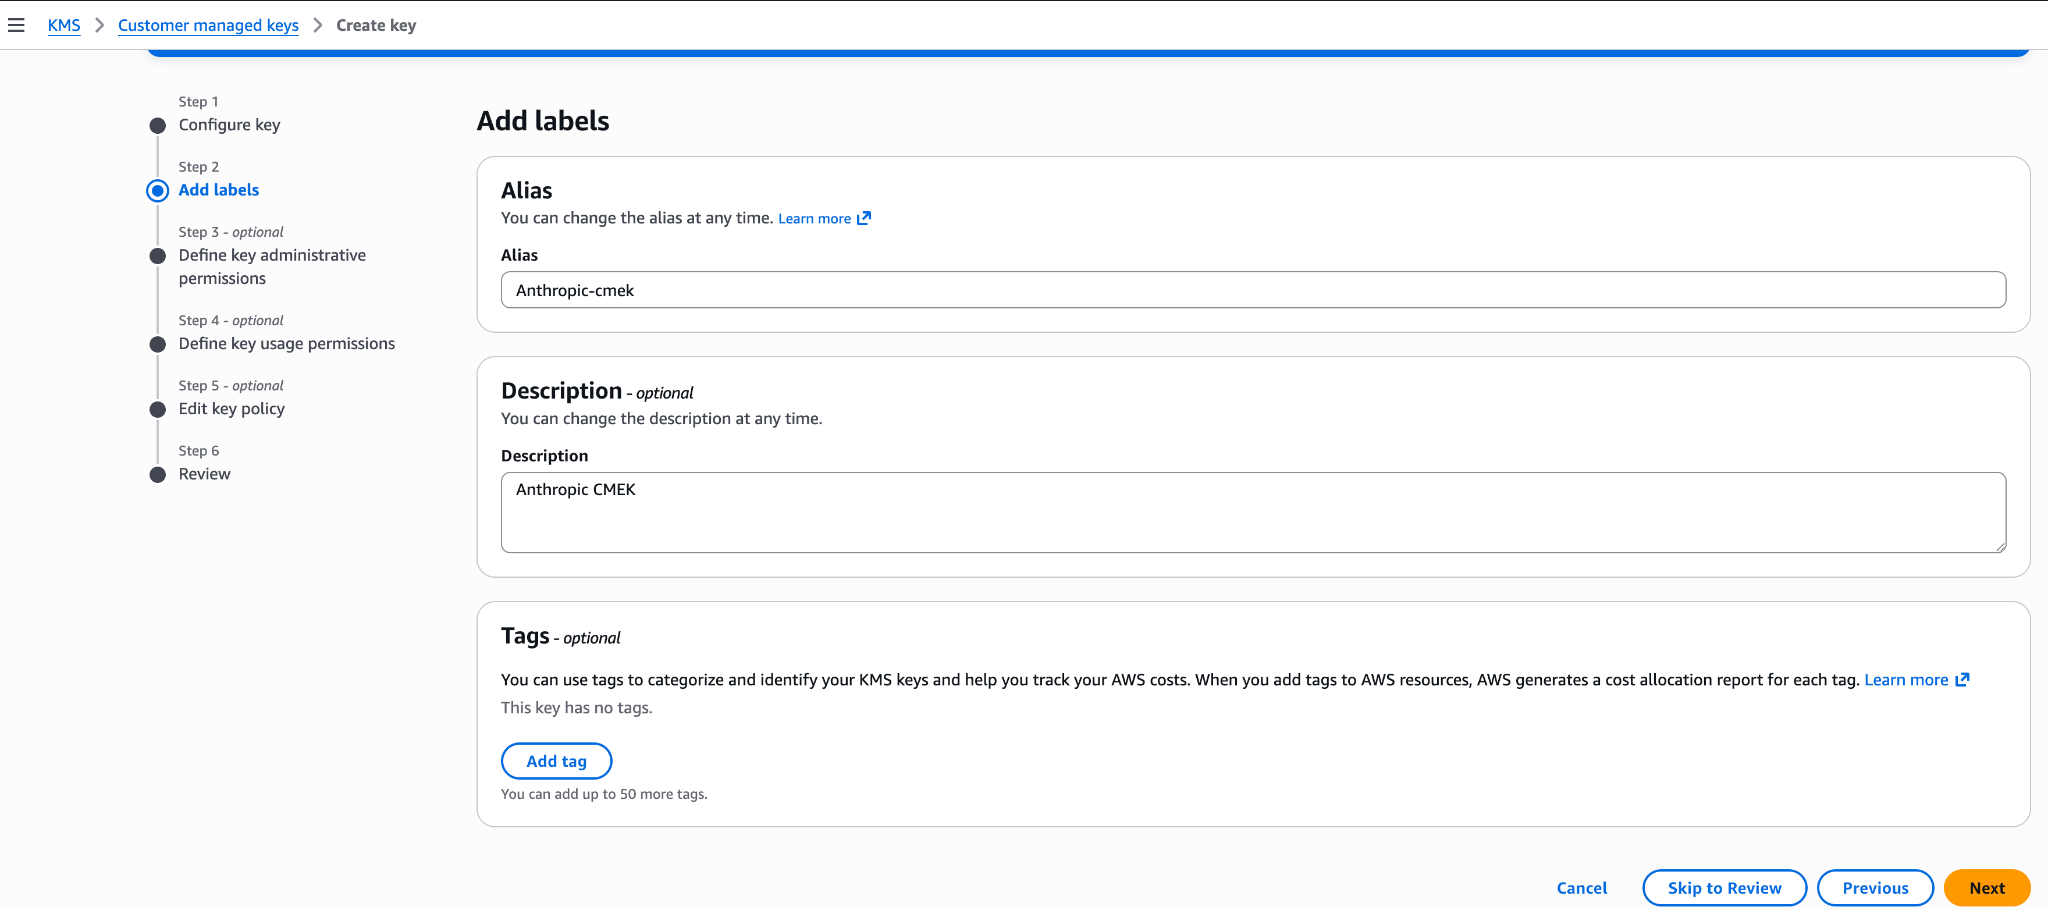
Alias untuk kunci tersebut. Define key administrative permissions
Jangan pilih administrator kunci apa pun. Kebijakan kunci Anda sudah memberikan kontrol admin penuh kepada akun AWS Anda. Klik Next.
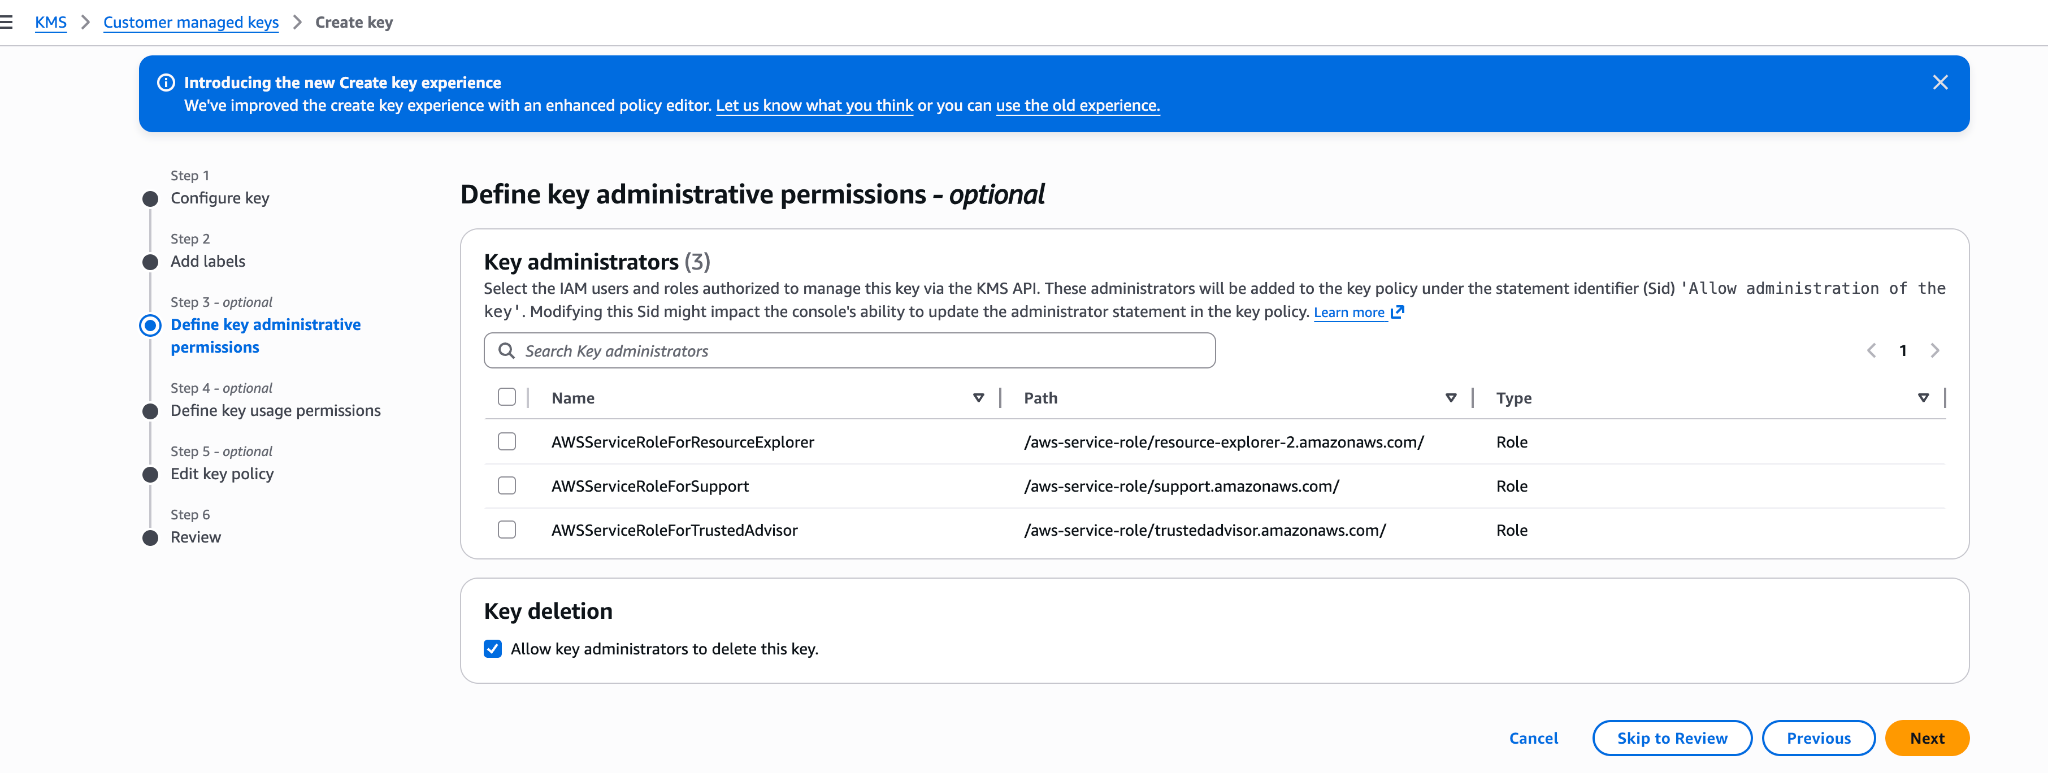
Biarkan administrator kunci kosong. Define key usage permissions
Jangan pilih pengguna kunci apa pun, dan jangan tambahkan apa pun di bawah Other AWS accounts. Kebijakan kunci Anda sudah memberikan akses yang diperlukan. Klik Next.
Edit key policy
Klik Edit. Ganti seluruh kebijakan dengan kebijakan kunci Anda, lalu klik Next.
Review
Klik Finish.
Salin ARN kunci
Di Customer managed keys, buka kunci baru tersebut dan salin ARN-nya. Siapa pun yang menambahkan kunci di Claude memerlukannya.
Simpan kebijakan kunci Anda sebagai key-policy.json, lalu buat kuncinya. Ganti <REGION> dengan region kunci tersebut.
aws kms create-key \
  --region <REGION> \
  --description "Anthropic CMEK" \
  --key-usage ENCRYPT_DECRYPT \
--policy file://key-policy.jsonSalin KeyMetadata.Arn dari output. Siapa pun yang menambahkan kunci di Claude memerlukan ARN tersebut.
Setiap pemeriksaan kunci di Claude menambahkan empat error access-denied yang memang diharapkan ke CloudTrail. Anda dapat menyaringnya.
Di Claude: tambahkan dan lampirkan kunci
Untuk membuat skrip bagian ini di Claude Platform, gunakan Admin API sebagai gantinya.
Buka pengaturan kunci enkripsi
Di Claude Console, buka Kunci enkripsi di halaman Retensi data. Jika bagian tersebut tidak ada, pilih Organisasi dari menu dropdown di bagian atas.
Tambahkan kunci
Di bawah Kunci enkripsi, klik Tambahkan kunci. Masukkan Nama tampilan, pilih AWS KMS, lalu klik Lanjutkan.
Masukkan ARN kunci
Periksa bahwa kebijakan kunci Anda berisi ID organisasi untuk kebijakan kunci yang ditampilkan di kotak dialog. Tempelkan ARN kunci ke ARN kunci KMS lalu klik Tambahkan.
Verifikasi kunci
Di daftar Kunci enkripsi, klik Verifikasi di samping kunci. Terhubung muncul saat pemeriksaan berhasil. Jika yang muncul justru Koneksi gagal, lihat Memecahkan masalah CMEK.
Lampirkan kunci ke workspace
- Di bagian atas halaman Retensi data, pilih workspace dari menu dropdown.
- Di bawah Kunci enkripsi, pilih kunci lalu klik Simpan.
- Centang kotak untuk mengonfirmasi bahwa Anda telah membaca dokumentasi CMEK, lalu klik Konfirmasi.
Anda akan melihat Pengaturan ruang kerja diperbarui. Setelah kunci mulai berlaku, log audit penyedia cloud Anda menampilkan panggilan Anthropic ke kunci tersebut.
Dalam organisasi ZDR, setelah Anda memilih workspace, pilih Retensi data standar agar Kunci enkripsi muncul. Setelah Anda mengklik Simpan, klik Terima pada ketentuan retensi data.
Di Claude Enterprise, CMEK berlaku untuk seluruh organisasi, dan Anda hanya dapat menambahkan satu kunci.
Menambahkan kunci tersebut menonaktifkan atau mengubah beberapa fitur untuk setiap pengguna. Untuk mencoba CMEK terlebih dahulu, gunakan organisasi terpisah.
Buka pengaturan kunci enkripsi
Buka claude.ai > Pengaturan organisasi > Data dan privasi dan temukan Kunci enkripsi.
Tambahkan kunci
Klik Tambah kunci. Masukkan Nama tampilan dan pilih AWS KMS. Centang kotak untuk mengonfirmasi bahwa Anda telah membaca dokumentasi CMEK, lalu klik Lanjutkan.
Masukkan ARN kunci
Periksa bahwa kebijakan kunci Anda berisi ID organisasi untuk kebijakan kunci yang ditampilkan di kotak dialog. Tempelkan ARN kunci ke KMS key ARN lalu klik Tambahkan.
Konfirmasi bahwa kunci telah ditambahkan
Pemeriksaan dapat memakan waktu hingga 30 detik. Saat Kunci enkripsi terkonfigurasi. muncul, klik Selesai. Jika yang muncul justru Kunci enkripsi tidak dapat ditambahkan., temukan penyebabnya dan coba lagi.
Kunci Anda melindungi data yang ditulis sejak saat itu. Beri tahu pengguna Anda fitur mana yang berubah.
Apakah halaman ini membantu?