推論掛鉤
在推論進行之前,將每個受管控的提示傳送至您組織的 AI 安全伺服器,以取得允許或拒絕的裁決。
推論掛鉤讓 Claude Enterprise 組織能夠在推論執行之前,將每個受管控的提示路由經過一個「AI security server」(AI 安全伺服器)——由該組織或其安全廠商營運的 HTTPS 服務。當使用者提交提示時,Anthropic 會將對話逐字稿傳送至您的 AI 安全伺服器,並等待允許或拒絕的裁決;被拒絕的請求永遠不會到達模型。安全與合規團隊使用推論掛鉤來即時強制執行資料政策,而開發人員則負責建置評估每個請求的 AI 安全伺服器。
由於掛鉤在 Anthropic 的伺服器上執行——在請求離開用戶端之後、模型執行之前——它會一致地套用於每個受管控的請求,無需在使用者裝置上安裝或部署任何東西。
目前唯一的掛鉤事件是 prompt,它會在每個受管控的推論請求開始推論之前觸發一次。回應端的強制執行已規劃為後續的事件。
推論掛鉤的運作方式
- 使用者在受管控的介面上提交提示。
- Anthropic 向您組織所設定的 AI 安全伺服器端點傳送 HTTPS
POST。請求主體包含對話逐字稿,且一旦您的組織產生其簽署密鑰後,每個請求都會依照 Standard Webhooks 規範進行簽署,讓您的伺服器能夠驗證該請求確實來自 Anthropic。 - 您的 AI 安全伺服器評估內容,並在您組織所設定的裁決逾時時間內(預設為 5 秒)回應裁決。
- 若為
allow,推論正常進行。若為deny,請求會被拒絕,使用者會看到一則由兩部分組成的「已被政策封鎖」訊息:首先是您的 AI 安全伺服器在裁決的deny_reason欄位中提供的個別請求原因,接著是您的管理員所設定的常設訊息(例如應聯絡誰,或在何處申請例外)。若您的管理員尚未設定,內建的預設訊息會引導使用者聯絡管理員。每次拒絕也會記錄在您組織的活動摘要中。
下圖追蹤一個範例(一個 Cowork 請求,其中 Claude 也呼叫了 O365 工具),以說明流程中哪些部分會被掛鉤攔截。被攔截的點是圖中的步驟 1 和步驟 6,也就是提示抵達與工具結果返回之時;每個攔截點都會觸發與您的 AI 安全伺服器之間的驗證交換,如步驟 2–3 和 7–8 所示。
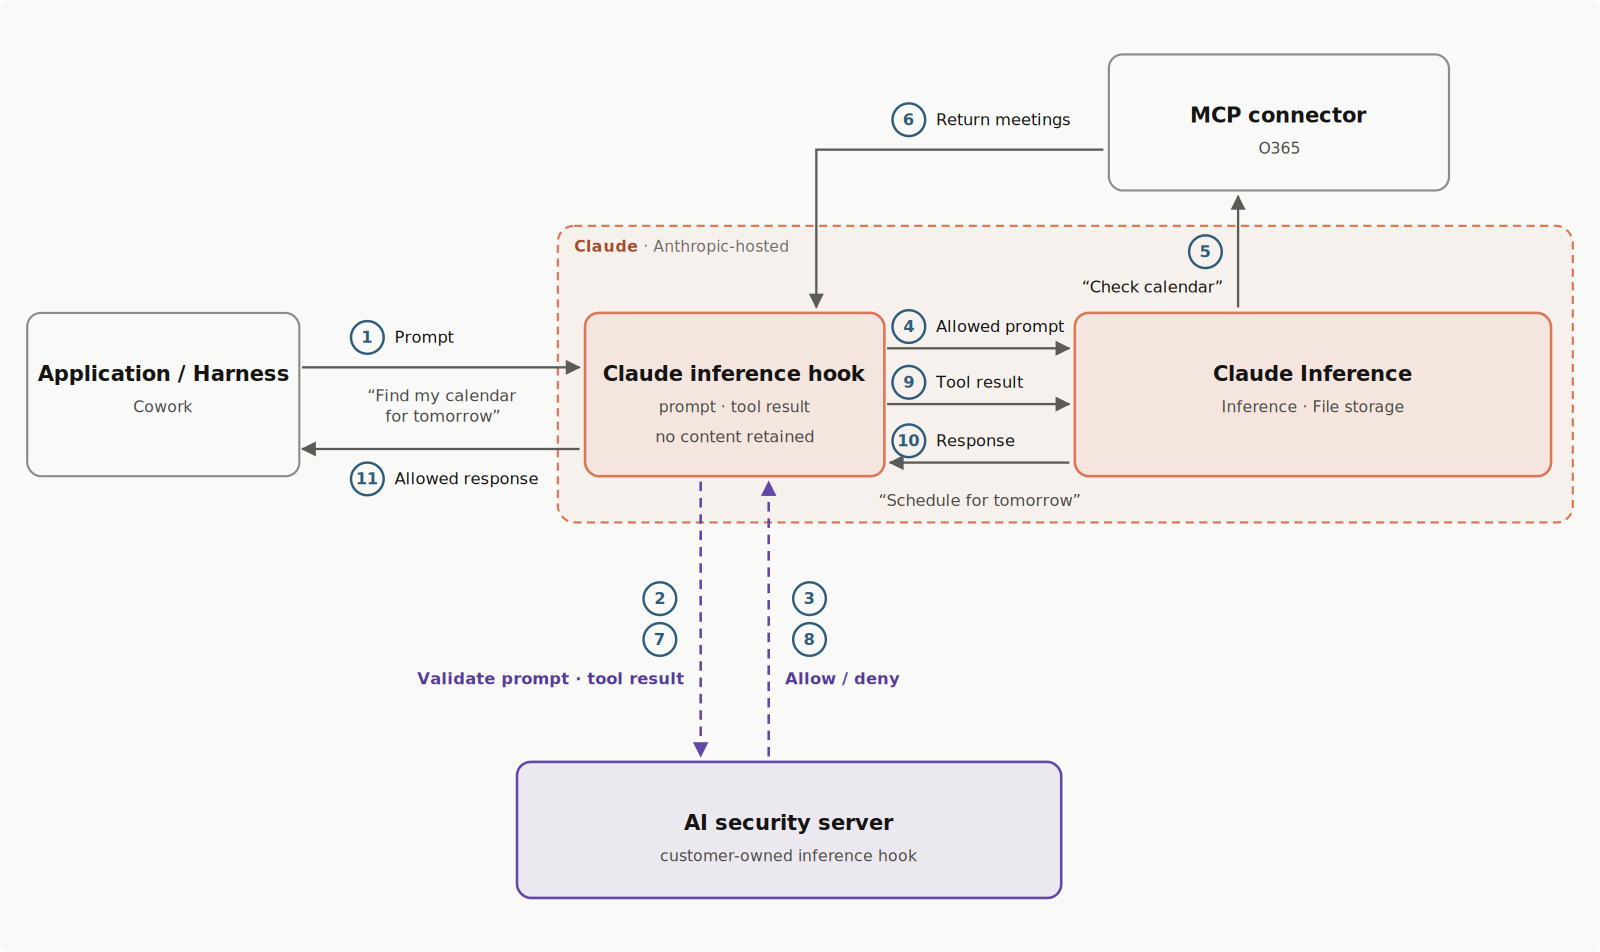
裁決是一個小型 JSON 物件:{"action": "allow"} 讓請求繼續進行,而拒絕則會附帶面向使用者的原因。完整的裁決結構描述請參閱回傳裁決。
您的 AI 安全伺服器看到的內容與使用者看到的相同:逐字稿文字、工具呼叫及其結果,以及從附件中擷取的文字。它永遠不會收到原始檔案或影像位元組、系統提示,或 Anthropic 內部的上下文。Anthropic 不會將提示或回應內容作為推論掛鉤的一部分加以儲存;它僅記錄有關掛鉤活動的中繼資料,例如裁決、時間戳記與請求識別碼。
如果您的 AI 安全伺服器無法連線、回傳錯誤,或未在逾時時間內回應,則由您組織的失敗處理設定決定結果:封鎖請求,或允許請求在未經檢查的情況下繼續進行。若持續發生可歸因於您伺服器的失敗,將會觸發「circuit breaker」(斷路器):Anthropic 會停止聯絡您的伺服器,並對每個請求套用您的失敗處理設定;一旦偵測到您的伺服器再次回傳判定,便會自動重設斷路器;請參閱斷路器。
強制執行可以依您的步調逐步推行,因此沒有人必須在第一天就被封鎖:「shadow mode」(影子模式)會觀察即時流量上的裁決而不封鎖任何內容,推行百分比會檢查所選比例的請求,而排除設定則可完全豁免所選角色的成員。請參閱設定推論掛鉤。
完整的請求與回應結構描述、簽章驗證及操作細節,請參閱開發整合。
使用案例
- 資料外洩防護(DLP)。 將逐字稿轉送至您的 DLP 掃描器,並拒絕含有受管制或機密資料的提示。這是最常見的部署方式。
- 即時逐字稿封存。 在每份逐字稿到達時加以封存並一律回傳
allow,作為輪詢 Compliance API 的推送式替代方案。 - 提示遙測。 在使用的當下衡量您的組織如何使用 Claude。
- 政策引擎。 在推論之前強制執行您自己的規則:模型允許清單、專案範圍的限制,或工作時段控管。
目前的限制
- 附件以中繼資料與擷取的文字表示。原始檔案與影像位元組永遠不會被傳送,因此純影像內容(例如文件的螢幕截圖)不會受到檢查。
- 裁決僅有允許或拒絕。不支援重寫或遮蔽提示。
- 平台組織(透過 Claude Platform 存取 API)不在適用範圍內。
可用性
推論掛鉤提供給 Claude Enterprise 組織使用。設定推論掛鉤需要 organization:manage 權限,而只有擁有者(Owner)和主要擁有者(Primary owner)角色具備此權限。
單一掛鉤即可管控您 Claude Enterprise 組織中 claude.ai、Cowork 和 Claude Code 工作階段的對話,無論這些對話是在網頁、桌面或行動應用程式,還是在 CLI 中執行。推論掛鉤不適用於 Amazon Bedrock 或 Google Cloud。
受管控的請求是指使用者對話背後的推論請求。輔助性請求(例如對話標題產生)不會傳送至您的端點,且系統提示與工具定義永遠不會包含在傳送的內容中。語音模式不在涵蓋範圍內。
推論掛鉤與 Compliance API 的比較
這兩項功能皆服務於 Claude Enterprise 組織的安全、法務與合規團隊。
| 推論掛鉤 | Compliance API | |
|---|---|---|
| 作用時機 | 即時,在推論執行之前 | 事後 |
| 功能 | 即時允許或拒絕每個受管控的請求 | 擷取活動、聊天、檔案、專案、工作階段逐字稿與使用者,以供稽核與匯出 |
| 方向 | Anthropic 呼叫您的 AI 安全伺服器 | 您呼叫 Anthropic 的 API |
使用推論掛鉤在請求到達模型之前將其攔下,並使用 Compliance API 在事後稽核所發生的事情。
本節內容
Was this page helpful?