Configurare CMEK con AWS KMS
Crea una chiave AWS KMS, concedi ad Anthropic l’accesso alla chiave e mettila in uso in Claude Platform o Claude Enterprise.
Claude Code
Lascia che Claude Code configuri questa funzionalità per te
/claude-api aiutami a configurare una chiave di crittografia gestita dal cliente con AWS KMSSe la barra laterale della tua Claude Console mostra Account gestito da AWS, segui invece Configurare CMEK su Claude Platform on AWS.
Prima di iniziare
In Claude:
- Le chiavi di crittografia gestite dal cliente (CMEK) sono attivate per la tua organizzazione.
- Hai l’ID della tua organizzazione Anthropic, l’UUID senza il prefisso
org_. Copialo da Organizzazione nella Claude Console, oppure da Impostazioni organizzazione > Organizzazione e accesso su claude.ai. Serve a chi crea la chiave. - Sei un amministratore dell’organizzazione su Claude Platform, oppure un proprietario o proprietario principale su Claude Enterprise.
- Su Claude Platform, hai un workspace che conserva i dati, idealmente uno nuovo, perché i dati esistenti restano sotto la chiave di Anthropic.
- Su Claude Enterprise, sai quali funzionalità vengono disattivate o cambiano.
In AWS:
- Puoi creare chiavi AWS KMS e impostarne le policy della chiave (
kms:CreateKeyekms:PutKeyPolicy). - Qualsiasi restrizione IP sull’accesso ad AWS KMS consente gli indirizzi IP in uscita di Anthropic.
In AWS: crea la chiave
Dopo un’operazione Verifica o Aggiungi non riuscita, consulta le correzioni per AWS KMS.
Scrivi la policy della chiave
Questa policy concede al ruolo IAM di Anthropic l’accesso alla tua chiave. Usa solo l’ARN del ruolo pubblicato in questa pagina, mai uno inviato via email o chat. Copia la policy in un editor di testo:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "AccountRootAdmin",
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::<AWS_ACCOUNT_ID>:root"
      },
      "Action": "kms:*",
      "Resource": "*"
    },
    {
      "Sid": "AllowAnthropicCMEKCrypto",
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::915198916910:role/anthropic-cmek-client-us"
      },
      "Action": ["kms:Encrypt", "kms:Decrypt"],
      "Resource": "*",
      "Condition": {
        "StringEquals": {
          "kms:EncryptionContext:anthropic:org_uuid": ["<ORGANIZATION_UUID>"]
        }
      }
    },
    {
      "Sid": "AllowAnthropicCMEKDescribe",
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::915198916910:role/anthropic-cmek-client-us"
      },
      "Action": "kms:DescribeKey",
      "Resource": "*"
    }
  ]
}
Sostituisci <AWS_ACCOUNT_ID> con il tuo ID account AWS e <ORGANIZATION_UUID> con il tuo ID dell’organizzazione Anthropic. Mantieni la condizione kms:EncryptionContext:anthropic:org_uuid, altrimenti la verifica non riesce.
Puoi anche limitare la chiave a workspace specifici elencandone gli ID del compartimento. Se stai sostituendo la policy su una chiave che protegge già dati di Claude, aggiungi un’ulteriore istruzione della policy.
Crea la chiave
Puoi creare la chiave in qualsiasi regione commerciale AWS. Per la latenza più bassa, usa us-east-2.
Per usare una chiave che hai già in AWS KMS, sostituisci la sua policy della chiave.
Apri la procedura guidata Create key
Apri la console AWS KMS e passa alla regione della chiave. Vai a Customer managed keys e fai clic su Create key.
Configure key
Assicurati che siano selezionate queste opzioni:
- Key type: Symmetric
- Key usage: Encrypt and decrypt
- Advanced options > Key material origin: KMS
- Advanced options > Regionality: Single-Region key
Fai clic su Next.
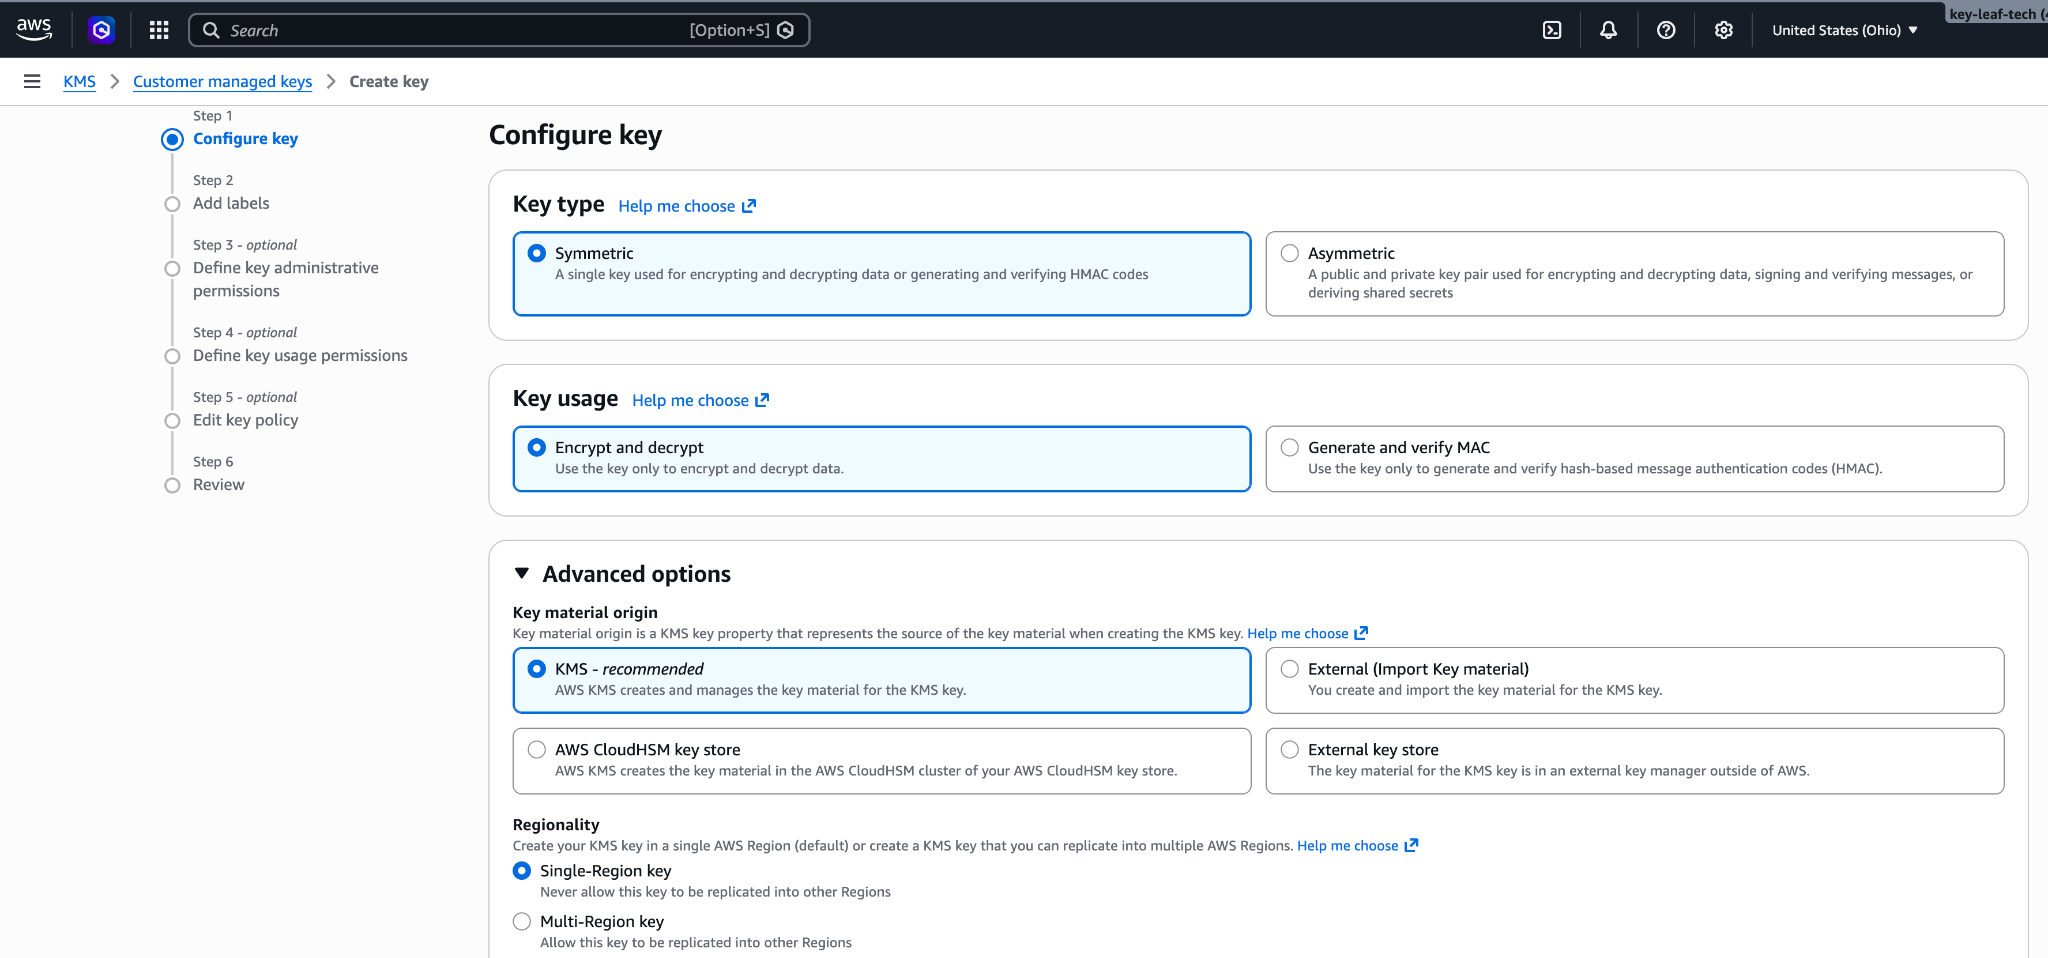
Chiave simmetrica, di crittografia e decrittografia, a regione singola. Add labels
Inserisci un Alias per la chiave, ad esempio
anthropic-cmek. Fai clic su Next.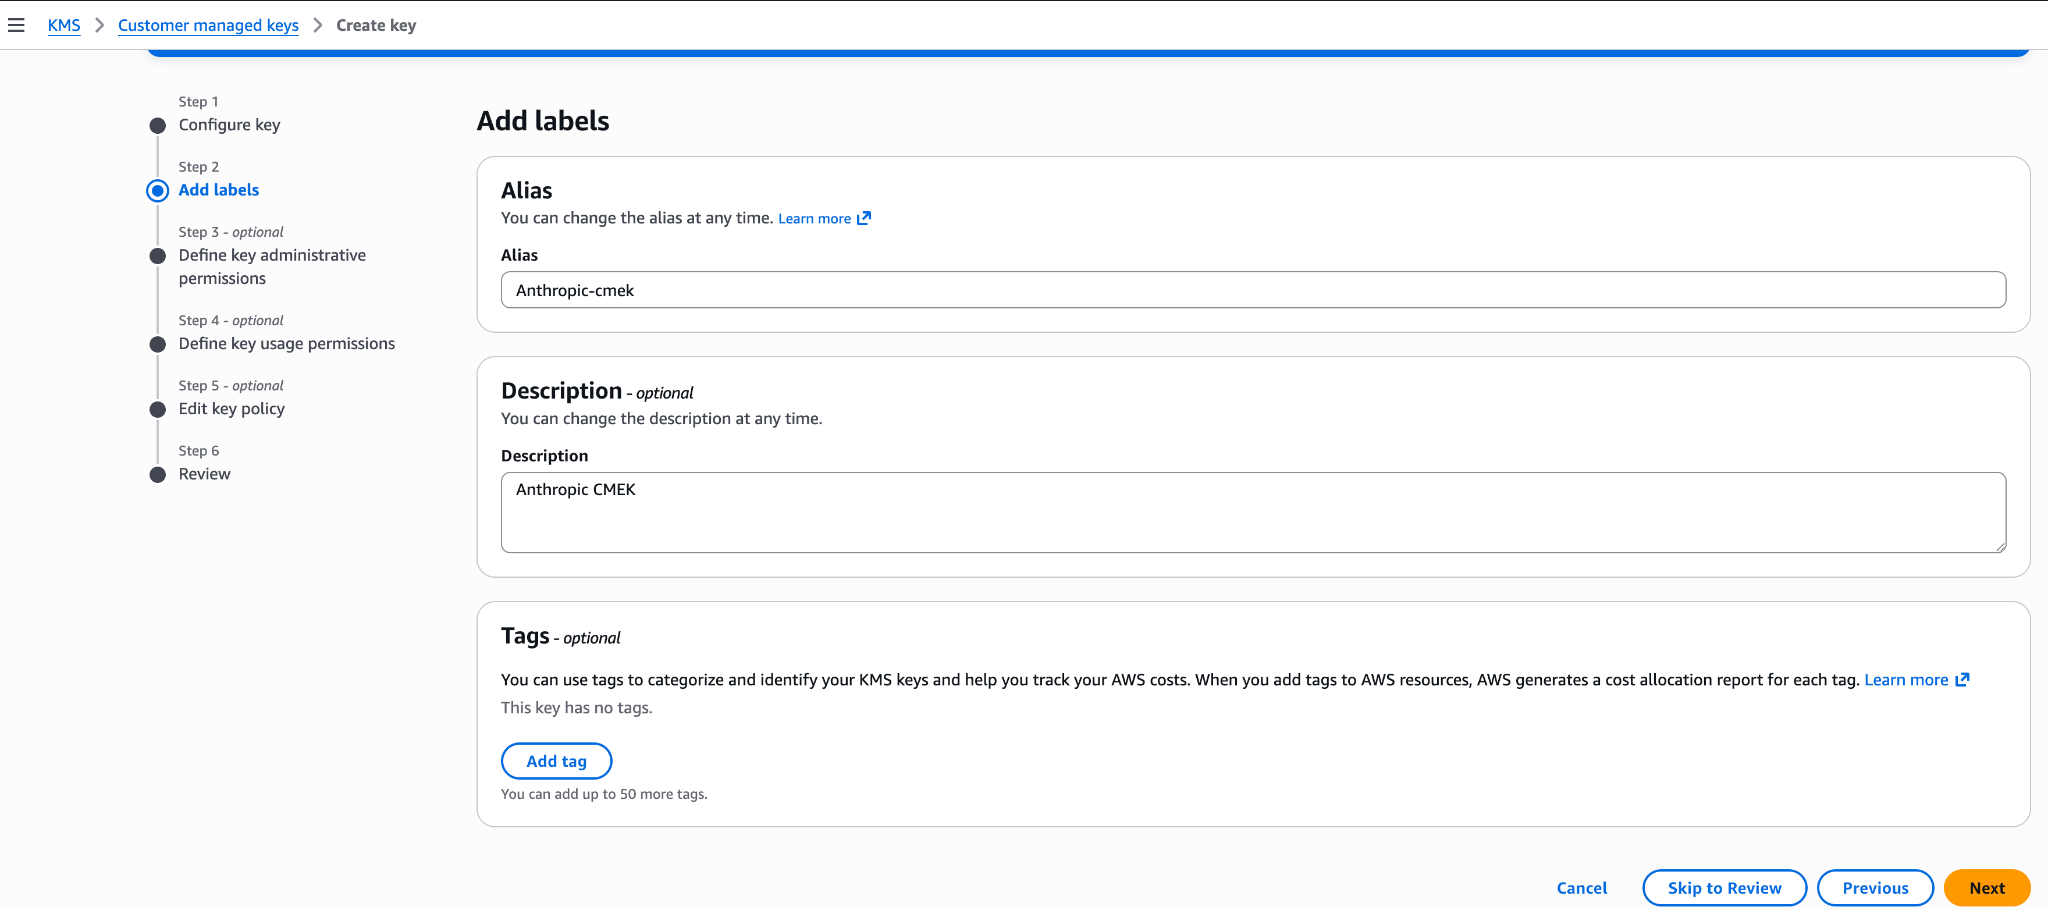
Un alias per la chiave. Define key administrative permissions
Non selezionare alcun amministratore della chiave. La tua policy della chiave concede già il pieno controllo amministrativo al tuo account AWS. Fai clic su Next.
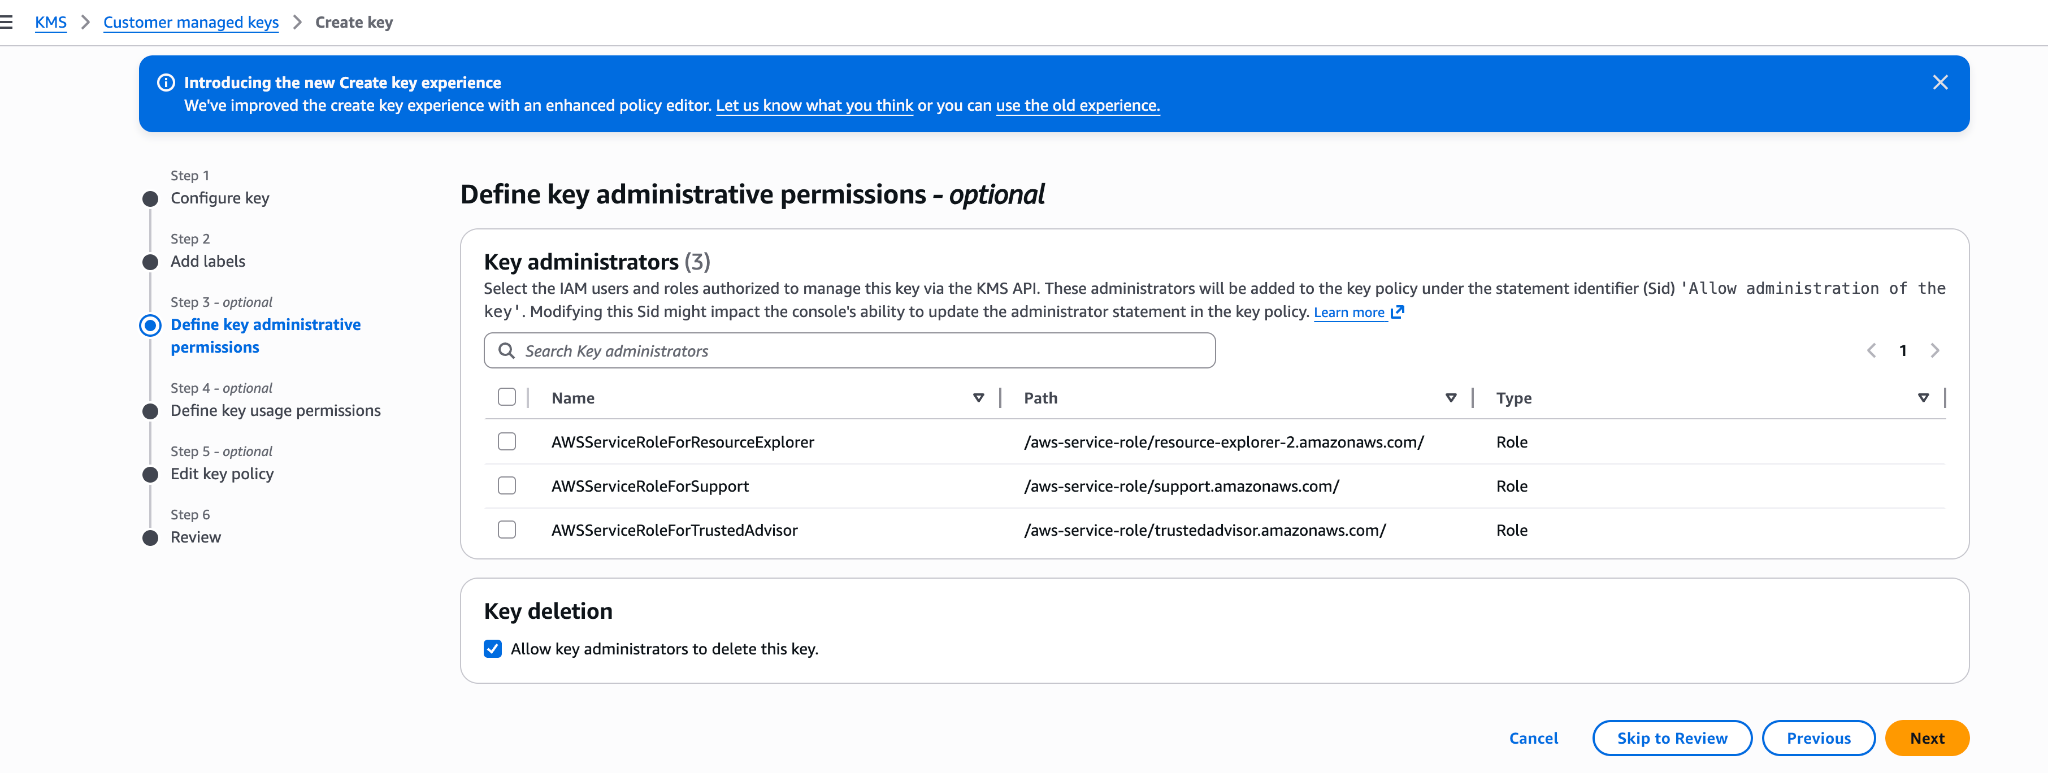
Lascia vuoto l'elenco degli amministratori della chiave. Define key usage permissions
Non selezionare alcun utente della chiave e non aggiungere nulla in Other AWS accounts. La tua policy della chiave concede già l’accesso necessario. Fai clic su Next.
Edit key policy
Fai clic su Edit. Sostituisci l’intera policy con la tua policy della chiave, quindi fai clic su Next.
Review
Fai clic su Finish.
Copia l’ARN della chiave
In Customer managed keys, apri la nuova chiave e copiane l’ARN. Serve a chi aggiunge la chiave in Claude.
Salva la tua policy della chiave come key-policy.json, quindi crea la chiave. Sostituisci <REGION> con la regione della chiave.
aws kms create-key \
  --region <REGION> \
  --description "Anthropic CMEK" \
  --key-usage ENCRYPT_DECRYPT \
--policy file://key-policy.jsonCopia KeyMetadata.Arn dall’output. L’ARN serve a chi aggiunge la chiave in Claude.
Ogni controllo della chiave in Claude aggiunge a CloudTrail quattro errori di accesso negato previsti. Puoi escluderli con un filtro.
In Claude: aggiungi e collega la chiave
Per eseguire questa parte tramite script su Claude Platform, usa invece l’Admin API.
Apri le impostazioni delle chiavi di crittografia
Nella Claude Console, apri la sezione Chiavi di crittografia nella pagina Conservazione dei dati. Se la sezione non è presente, seleziona Organizzazione dal menu a discesa in alto.
Aggiungi la chiave
In Chiavi di crittografia, fai clic su Aggiungi chiave. Inserisci un Nome visualizzato, seleziona AWS KMS e fai clic su Continua.
Inserisci l’ARN della chiave
Verifica che la tua policy della chiave contenga l’ID organizzazione per i criteri della chiave mostrato nella finestra di dialogo. Incolla l’ARN della chiave in ARN chiave KMS e fai clic su Aggiungi.
Verifica la chiave
Nell’elenco Chiavi di crittografia, fai clic su Verifica accanto alla chiave. Quando il controllo ha esito positivo, viene visualizzato Connesso. Se invece viene visualizzato Connessione non riuscita, consulta Risolvere i problemi di CMEK.
Collega la chiave a un workspace
- Nella parte superiore della pagina Conservazione dei dati, seleziona il workspace dal menu a discesa.
- In Chiave di crittografia, seleziona la chiave e fai clic su Salva.
- Seleziona la casella di controllo per confermare di aver letto la documentazione su CMEK, quindi fai clic su Conferma.
Viene visualizzato Impostazioni dell’area di lavoro aggiornate. Una volta che la tua chiave entra in vigore, il log di audit del tuo provider cloud mostra le chiamate di Anthropic alla tua chiave.
In un’organizzazione ZDR, dopo aver selezionato il workspace, seleziona Conservazione dei dati standard affinché venga visualizzato Chiave di crittografia. Dopo aver fatto clic su Salva, fai clic su Accetta sui termini di conservazione dei dati.
Su Claude Enterprise, CMEK si applica all’intera organizzazione e puoi aggiungere una sola chiave.
L’aggiunta della chiave disattiva o modifica alcune funzionalità per tutti gli utenti. Per provare prima CMEK, usa un’organizzazione separata.
Apri le impostazioni delle chiavi di crittografia
Vai a claude.ai > Impostazioni organizzazione > Dati e privacy e trova Chiavi di crittografia.
Aggiungi la chiave
Fai clic su Aggiungi chiave. Inserisci un Nome visualizzato e seleziona AWS KMS. Seleziona la casella di controllo per confermare di aver letto la documentazione CMEK, quindi fai clic su Continua.
Inserisci l’ARN della chiave
Verifica che la tua policy della chiave contenga l’ID organizzazione per i criteri della chiave mostrato nella finestra di dialogo. Incolla l’ARN della chiave in ARN chiave KMS e fai clic su Aggiungi.
Conferma che la chiave è stata aggiunta
La verifica può richiedere fino a 30 secondi. Quando appare Chiave di crittografia configurata., fai clic su Fatto. Se invece appare Impossibile aggiungere la chiave di crittografia., individua la causa e riprova.
La tua chiave protegge i dati scritti da quel momento in poi. Informa i tuoi utenti su quali funzionalità sono cambiate.
Questa pagina ti è stata utile?