Configurar CMEK en Claude Platform on AWS
Crea una clave de AWS KMS en tu cuenta de AWS y adjúntala a un espacio de trabajo en Claude Platform on AWS.
Si la barra lateral de tu Claude Console no muestra Cuenta administrada por AWS, sigue Configurar CMEK con AWS KMS en su lugar.
Antes de comenzar
-
Las “customer-managed encryption keys” (claves de cifrado administradas por el cliente), o CMEK, están activadas para tu organización.
-
En la cuenta de AWS que aloja tu organización, puedes crear claves de AWS KMS y establecer políticas de clave (
kms:CreateKeyykms:PutKeyPolicy). -
Tienes el rol Administrador en la Claude Console.
-
La entidad principal de IAM con la que inicias sesión tiene estos permisos:
- Iniciar sesión:
aws-external-anthropic:AssumeConsole - Agregar una clave:
aws-external-anthropic:RegisterKey - Ver claves:
aws-external-anthropic:ListKeysyaws-external-anthropic:GetKey - Adjuntar una clave:
aws-external-anthropic:UpdateWorkspaceoaws-external-anthropic:CreateWorkspace, además dekms:DescribeKey,kms:Encryptykms:Decryptsobre la clave - Elegir la clave de una lista (opcional):
kms:ListKeysykms:DescribeKey
Para limitar su alcance, consulta Acciones de IAM.
- Iniciar sesión:
-
Tienes un espacio de trabajo sin ninguna clave adjunta, idealmente uno nuevo, porque los datos existentes permanecen bajo la clave de Anthropic. La política de clave incluye su ID de compartimento.
En la Claude Console, abre la página Retención de datos y selecciona el espacio de trabajo en el menú desplegable de la parte superior. Copia el ID de compartimento en Clave de cifrado. El endpoint Obtener espacio de trabajoVista previa disponible con enlaces a la referencia de la API — presiona Tab hasta que el foco entre a la tarjeta y Escape para volver. lo devuelve como compartment_id.
En AWS: crea tu clave
Escribe la política de clave
Esta política otorga a la entidad principal de servicio de AWS aws-external-anthropic.amazonaws.com acceso a tu clave. Usa solo el nombre publicado en esta página, nunca uno enviado por correo electrónico o chat. Copia la política en un editor de texto:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "AccountRootAdmin",
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:aws:iam::<AWS_ACCOUNT_ID>:root"
      },
      "Action": "kms:*",
      "Resource": "*"
    },
    {
      "Sid": "AllowClaudePlatformOnAWSCrypto",
      "Effect": "Allow",
      "Principal": {
        "Service": "aws-external-anthropic.amazonaws.com"
      },
      "Action": ["kms:Encrypt", "kms:Decrypt", "kms:GenerateDataKey"],
      "Resource": "*",
      "Condition": {
        "StringEquals": {
          "kms:EncryptionContext:anthropic:compartment_uuid": ["<COMPARTMENT_UUID>"]
        }
      }
    },
    {
      "Sid": "AllowClaudePlatformOnAWSDescribe",
      "Effect": "Allow",
      "Principal": {
        "Service": "aws-external-anthropic.amazonaws.com"
      },
      "Action": "kms:DescribeKey",
      "Resource": "*"
    }
  ]
}
Reemplaza <AWS_ACCOUNT_ID> con tu ID de cuenta de AWS y <COMPARTMENT_UUID> con el ID de compartimento.
La condición opcional EncryptionContext limita la clave a los espacios de trabajo que enumeres. Antes de adjuntar la clave a otro espacio de trabajo, agrega el ID de compartimento de ese espacio de trabajo y sustituye la política en la clave. Para prescindir de la condición, borra el bloque Condition de la declaración de política AllowClaudePlatformOnAWSCrypto. Si agregas la condición más adelante, enumera todos los espacios de trabajo a los que la clave ya está adjunta.
Para restringir aún más el acceso, usa la política de clave, no restricciones basadas en IP. Agrega una condición aws:SourceArn a ambas declaraciones de política de la entidad principal de servicio. Esta permite todos los espacios de trabajo de tu cuenta de AWS:
"ArnLike": {"aws:SourceArn": "arn:aws:aws-external-anthropic:*:<AWS_ACCOUNT_ID>:workspace/*"}Para espacios de trabajo específicos, enumera en su lugar sus ARN de espacio de trabajo completos, con este formato:
arn:aws:aws-external-anthropic:<REGION>:<AWS_ACCOUNT_ID>:workspace/<WORKSPACE_ID>Crea tu clave
Crea la clave en la cuenta de AWS que aloja tu organización, en la misma región que el espacio de trabajo.
Abre el asistente Create key
Abre la consola de AWS KMS y cambia a la región de la clave. Ve a Customer managed keys y haz clic en Create key.
Configure key
Asegúrate de que estén seleccionadas estas opciones:
- Key type: Symmetric
- Key usage: Encrypt and decrypt
- Advanced options > Key material origin: KMS
- Advanced options > Regionality: Single-Region key
Haz clic en Next.
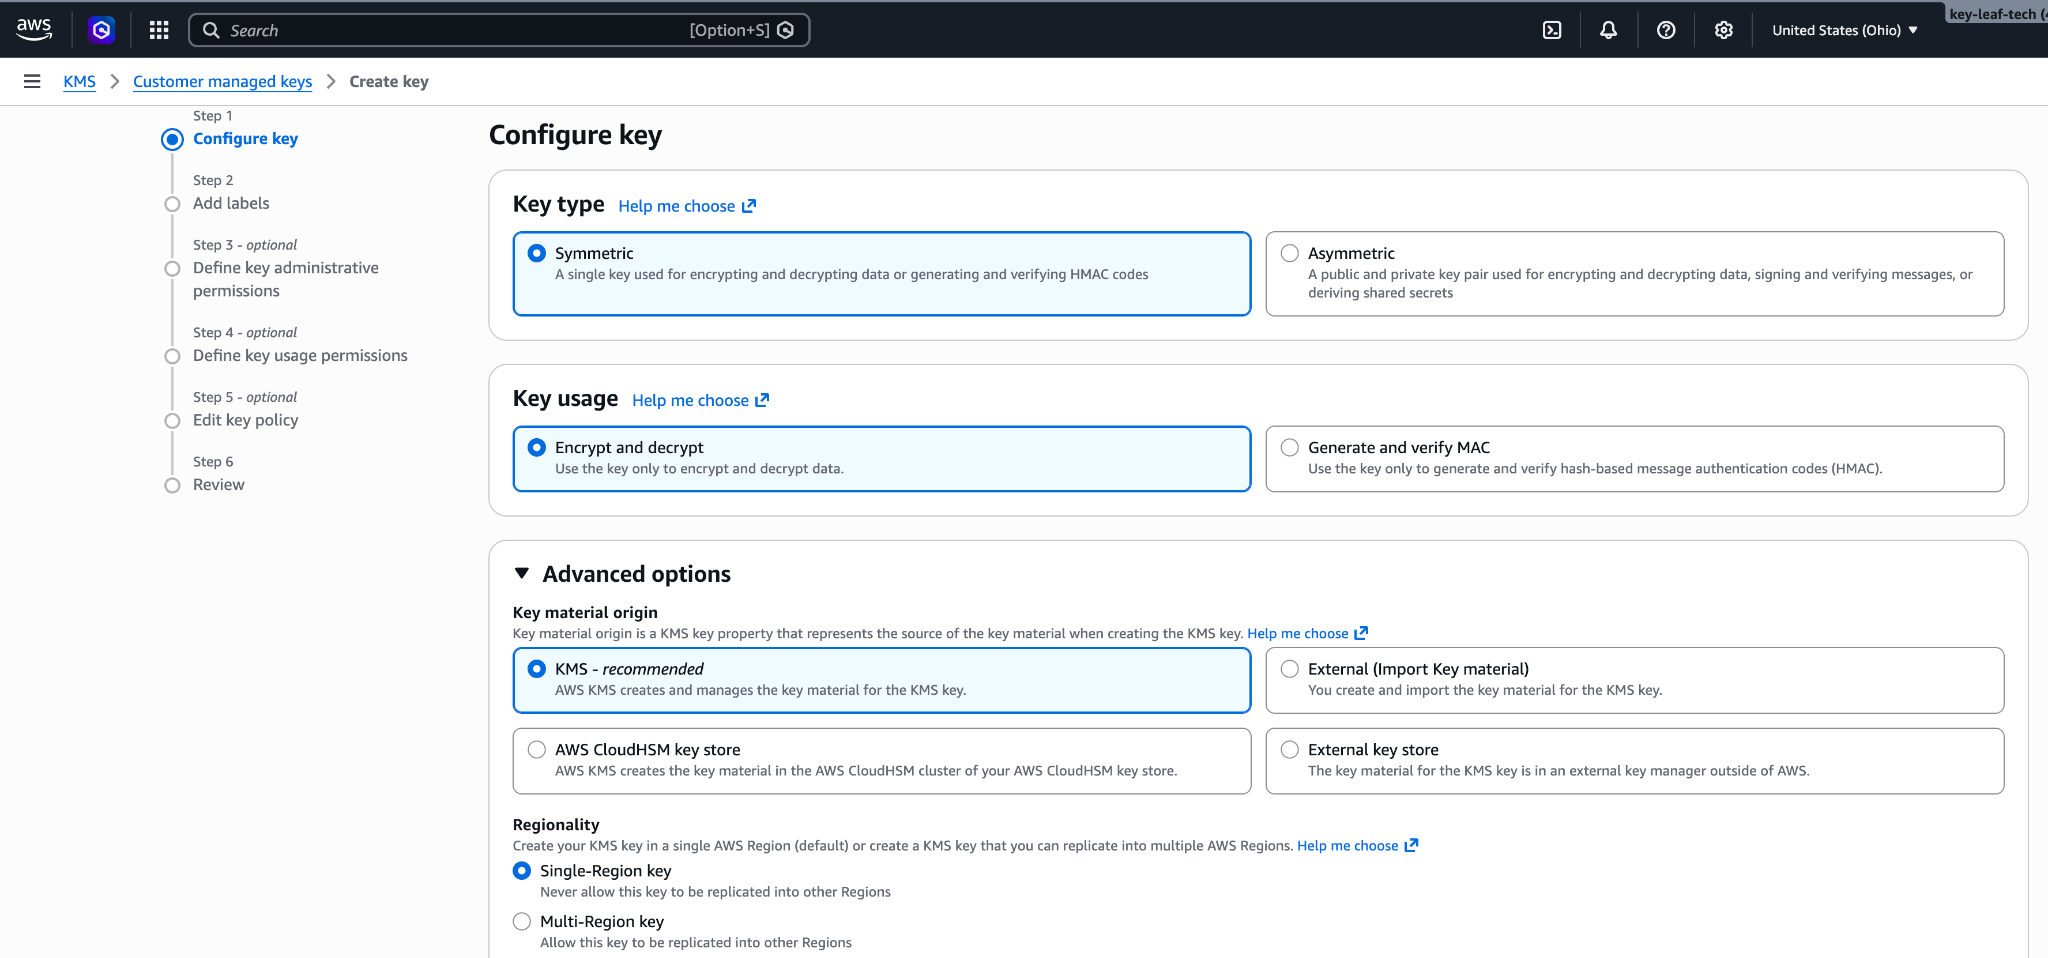
Clave simétrica, de cifrado y descifrado y de una sola región. Add labels
Ingresa un Alias para la clave, como
anthropic-cmek. Haz clic en Next.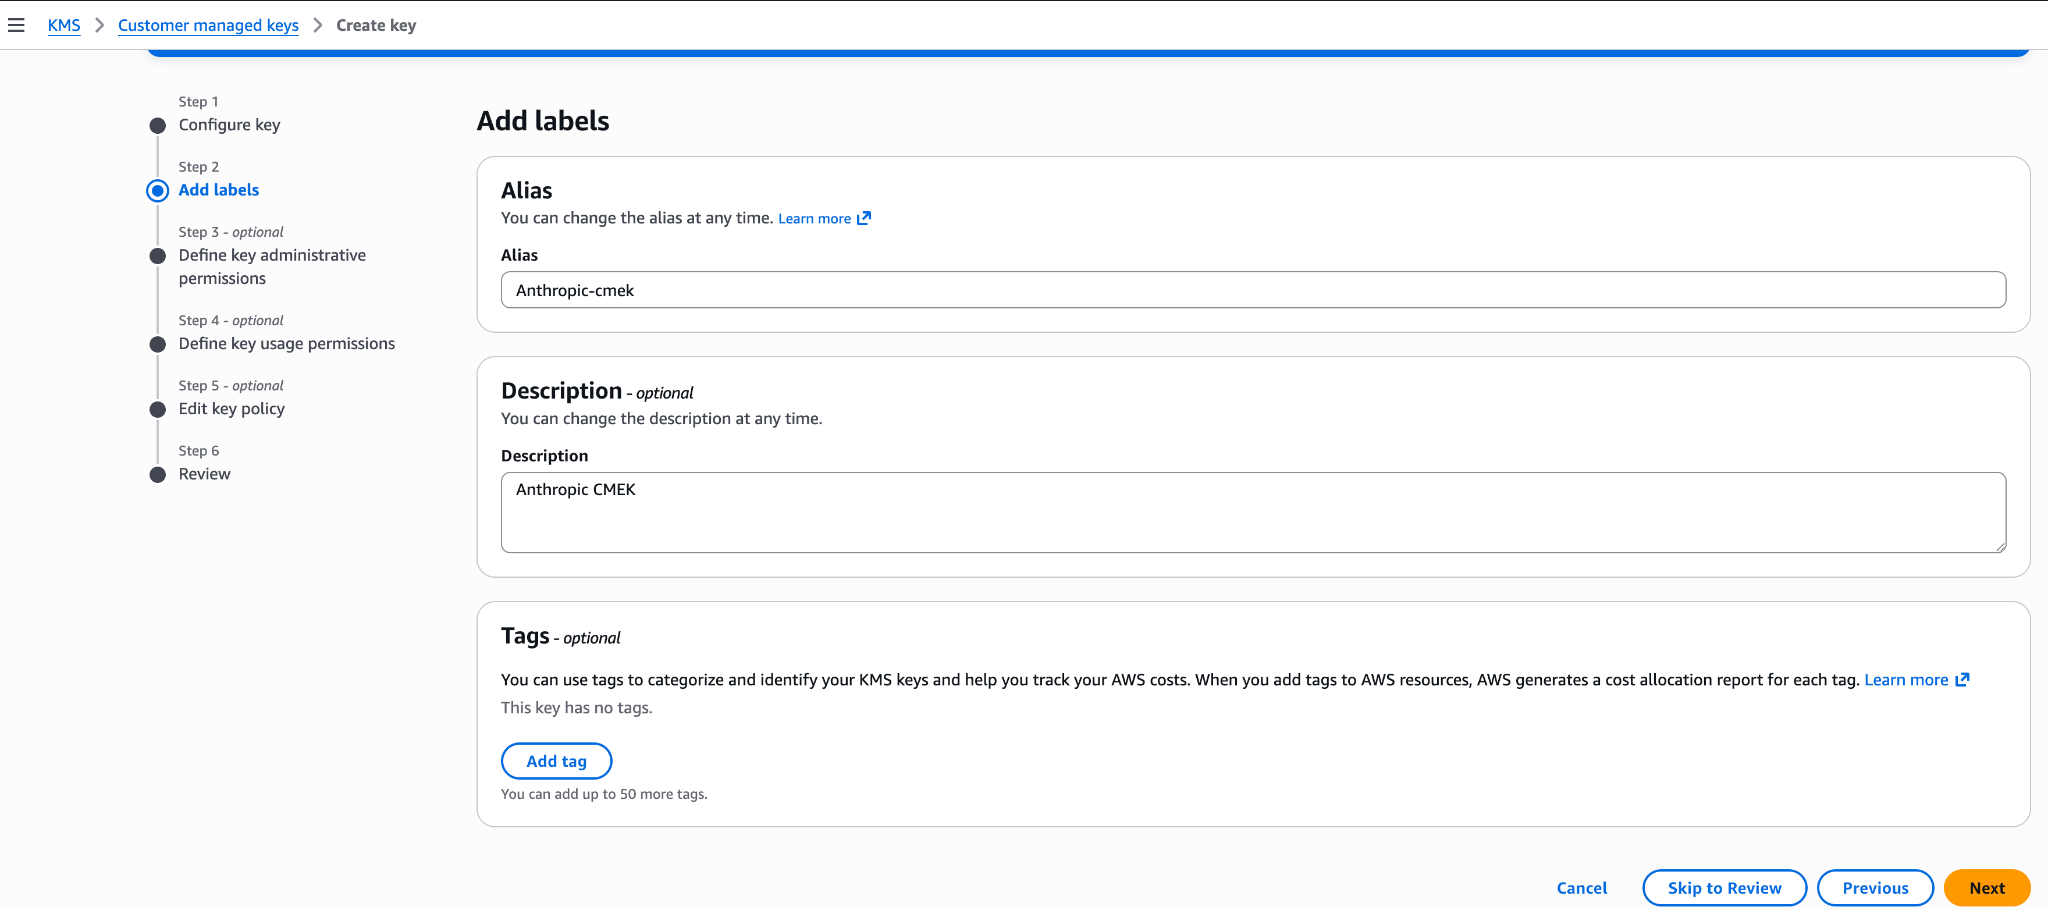
Un alias para la clave. Define key administrative permissions
No selecciones ningún administrador de clave. Tu política de clave ya le otorga a tu cuenta de AWS control administrativo total. Haz clic en Next.
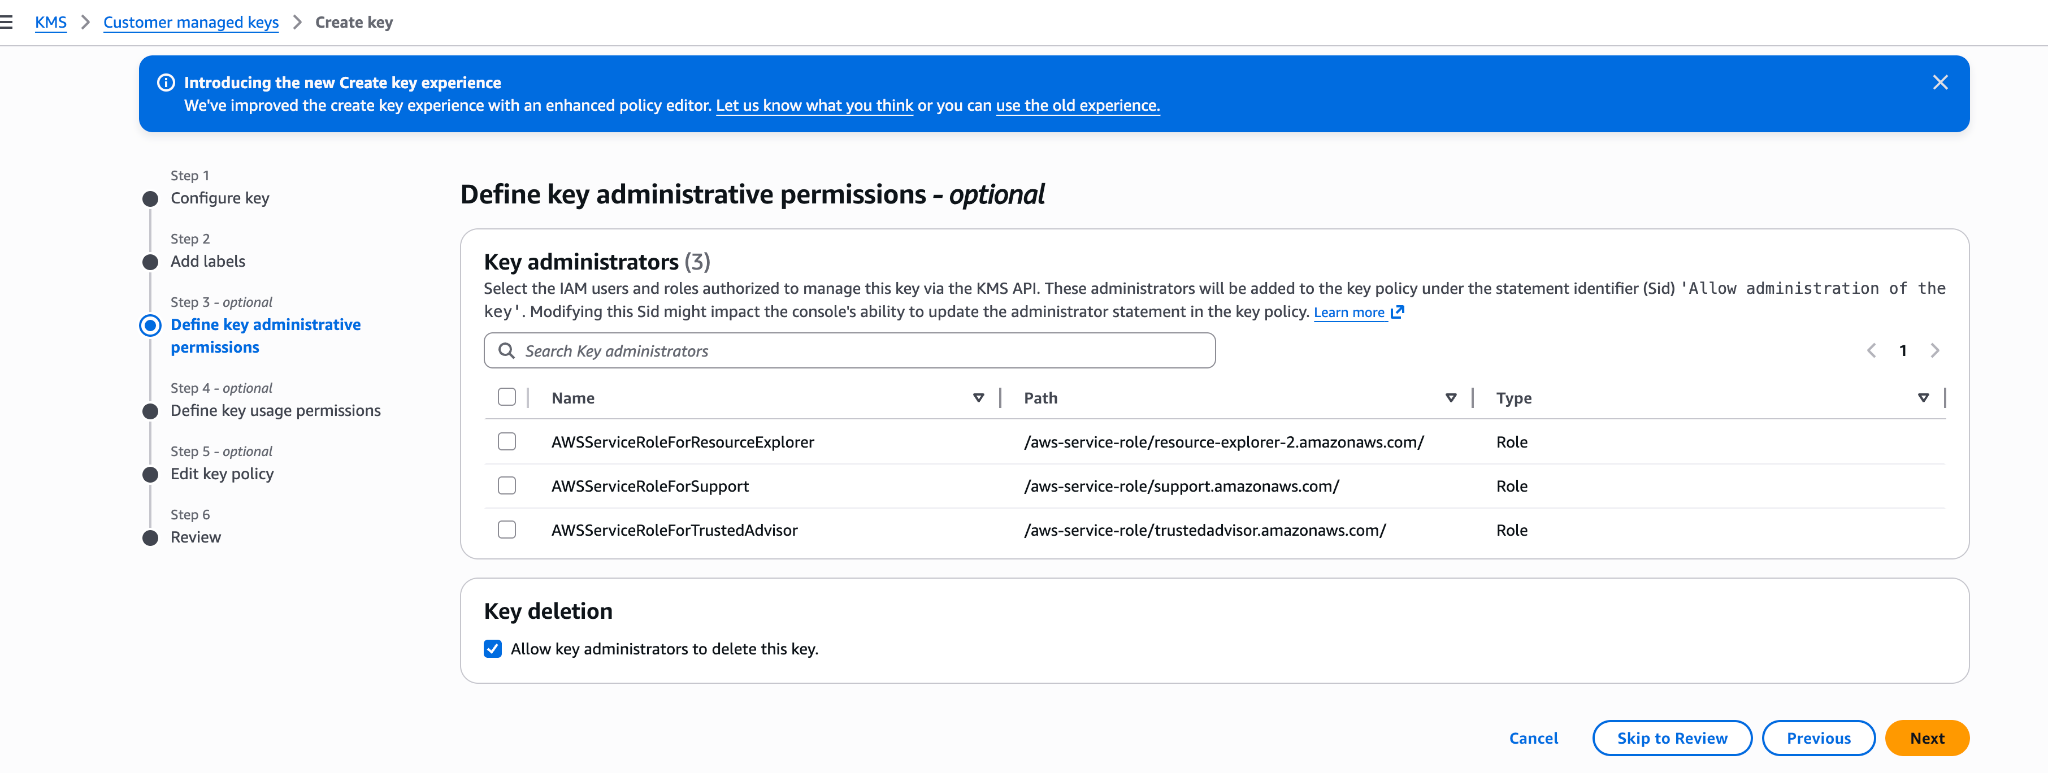
Deja vacíos los administradores de clave. Define key usage permissions
No selecciones ningún usuario de clave y no agregues nada en Other AWS accounts. Tu política de clave ya otorga el acceso necesario. Haz clic en Next.
Edit key policy
Haz clic en Edit. Sustituye toda la política por tu política de clave y luego haz clic en Next.
Review
Haz clic en Finish.
Copia el ARN de la clave
En Customer managed keys, abre la nueva clave y copia su ARN. Quien agregue la clave en Claude lo necesita.
Guarda tu política de clave como key-policy.json y luego crea la clave. Sustituye <REGION> por la región de la clave.
aws kms create-key \
  --region <REGION> \
  --description "Anthropic CMEK" \
  --key-usage ENCRYPT_DECRYPT \
--policy file://key-policy.jsonCopia KeyMetadata.Arn de la salida. Quien agregue la clave en Claude necesita el ARN.
En Claude: agrega y adjunta tu clave
Inicia sesión en la Claude Console a través de AWS. Para automatizar esta parte mediante scripts, usa los endpoints indicados en Acciones de IAM.
Abre la configuración de claves de cifrado
En la Claude Console, abre Claves de cifrado en la página Retención de datos. Si la sección no aparece, selecciona Organización en el menú desplegable de la parte superior.
Agrega la clave
En Claves de cifrado, haz clic en Agregar clave e ingresa un Nombre para mostrar.
Ingresa el ARN de la clave
En ARN de clave KMS, selecciona tu clave. Si no aparece en la lista, haz clic en Ingresar el ARN manualmente y pega el ARN. Anthropic rechaza los ARN de alias y las claves multirregión. Haz clic en Agregar.
Adjunta la clave a un espacio de trabajo
- En la parte superior de la página Retención de datos, selecciona el espacio de trabajo en el menú desplegable.
- En Clave de cifrado, selecciona la clave y haz clic en Guardar.
- Marca la casilla para confirmar que leíste la documentación de CMEK y luego haz clic en Confirmar.
Verás Configuración del espacio de trabajo actualizada. Una vez que la clave entra en vigor, CloudTrail registra las llamadas a tu clave.
Al adjuntarla, se comprueba la clave con una llamada de cifrado y una de descifrado, por lo que cualquier problema de la política de clave aparece aquí. Si recibes un error de acceso de KMS, consulta las causas y soluciones.
¿Te resultó útil esta página?